Sertifikāti

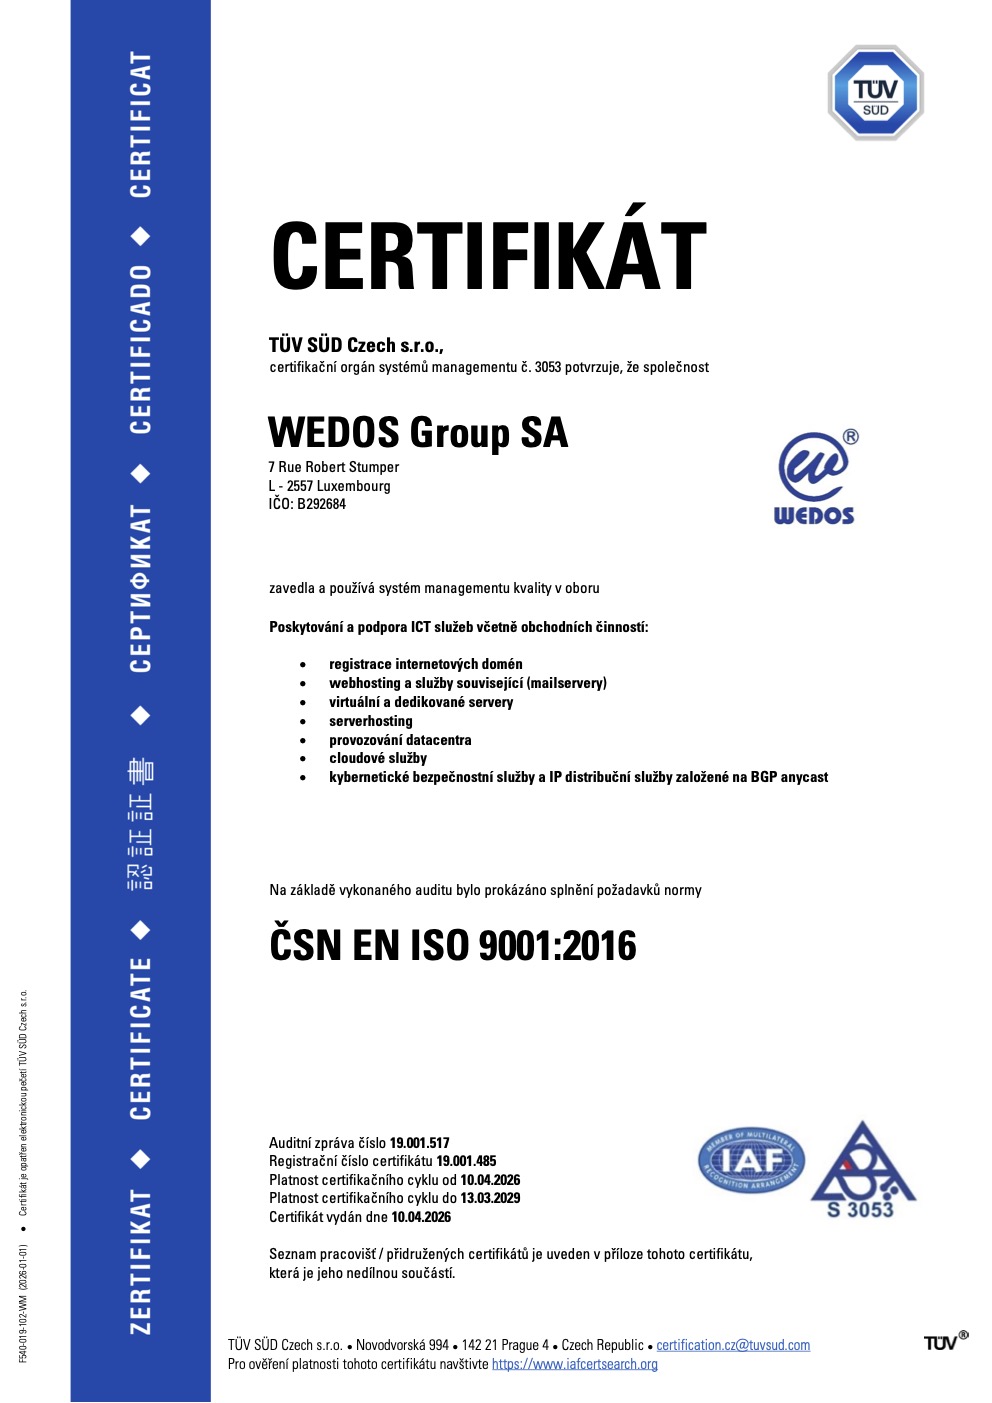
Sertifikācija saskaņā ar ISO standartiem ir garantija, ka mūsu uzņēmums ievēro noteiktus noteikumus (gan likumus, gan iekšējos standartus un noteikumus). Mēs nemainām savas procedūras pēc iegribas, bet ievērojam procesus, kas garantē nemainīgu kvalitāti pakalpojumiem, ko sniedzam saviem klientiem.

Kā vieni no pirmajiem jau 2011. gadā nolēmām iegūt sertifikātus ISO 9001 (kvalitātes pārvaldības sistēma) un ISO 14001 (vides pārvaldības sistēma). Šos sertifikātus izvēlējāmies tāpēc, ka mums rūp vide, un tāpēc, piemēram, saviem serveriem iegādājamies īpašus energoefektīvus procesorus. Vēlāk, 2013. gadā, pievienojām ISO 27001(informācijas drošības pārvaldības sistēma), tas ir, ISO, kas vērsts uz informācijas drošību. Šī TÜV SÜD izsniegtā ISO 27001 sertifikācija ir vērsta uz sistemātisku pieeju konfidenciālas informācijas drošības pārvaldībai, aptverot darbiniekus, procesus, IT sistēmas un pat uzņēmuma stratēģiju.

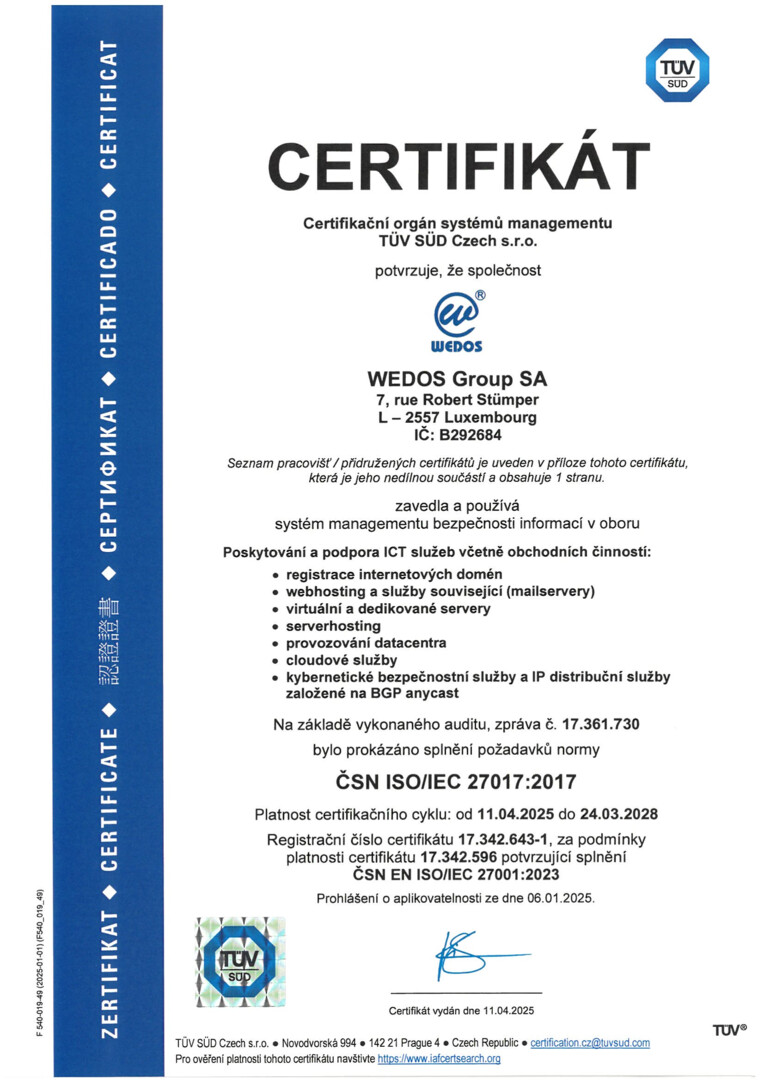
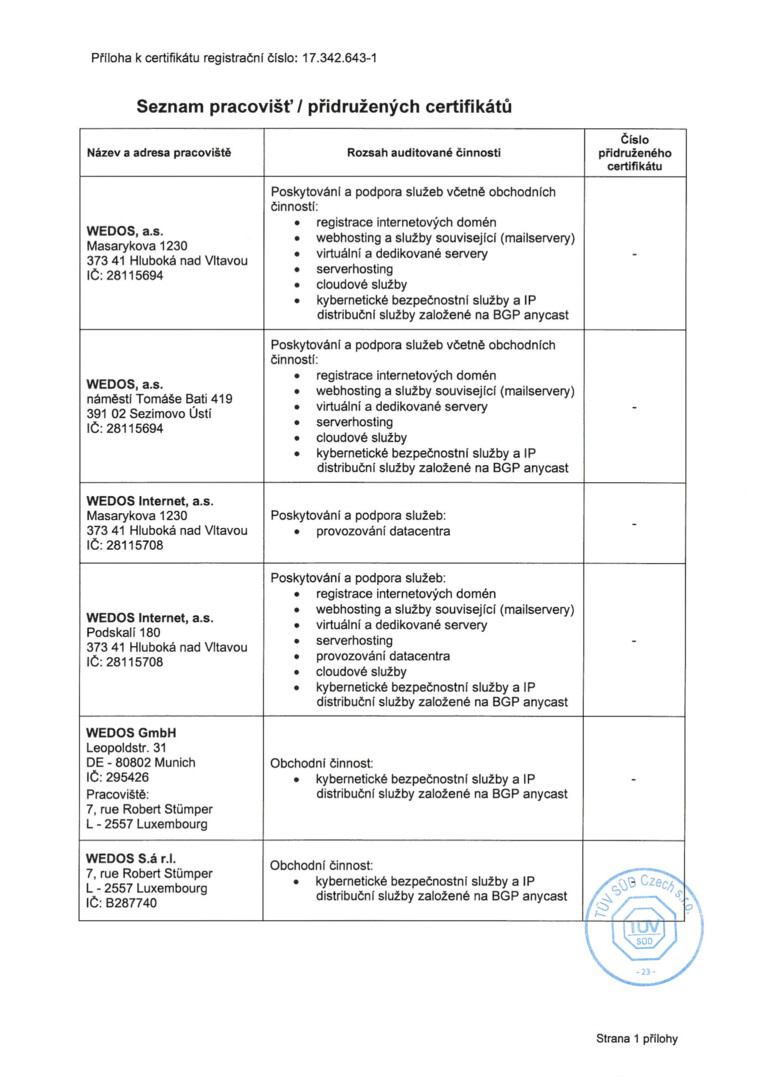
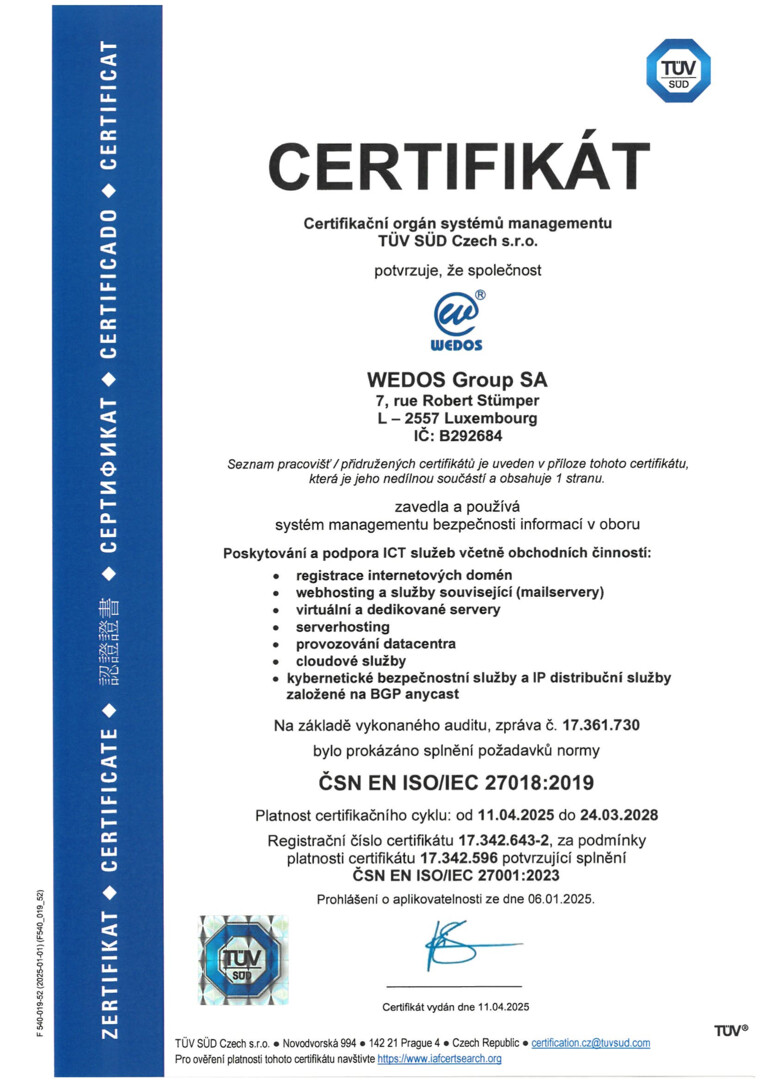
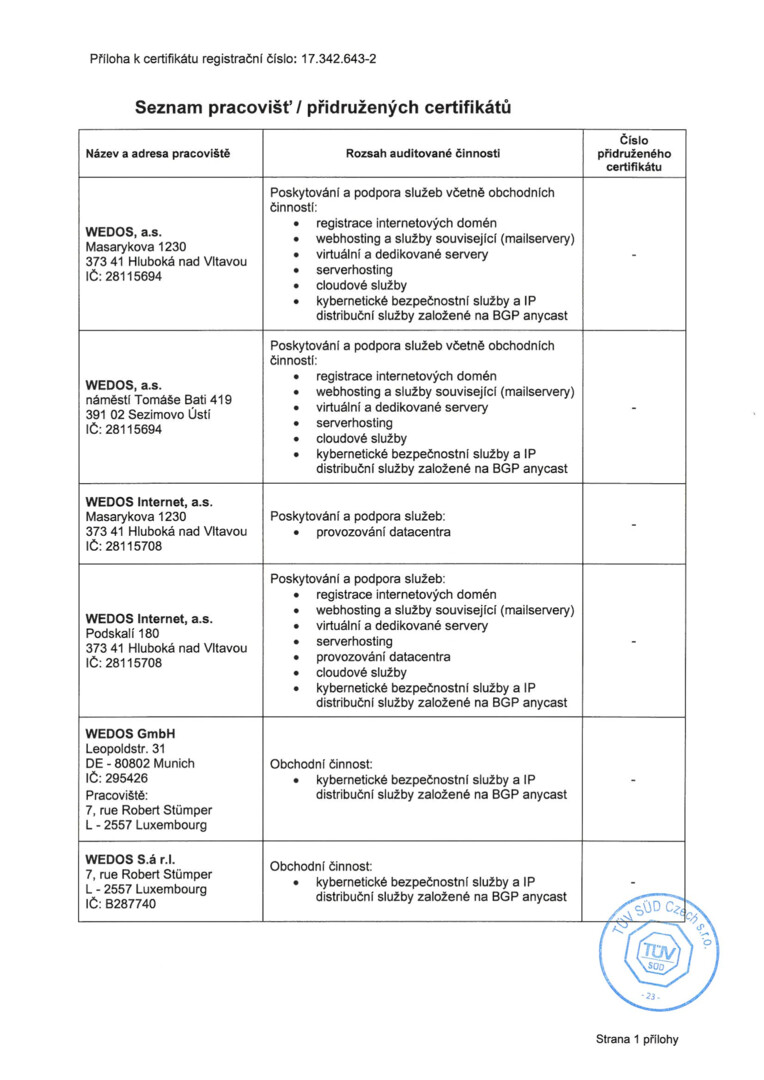
Kā viens no nedaudzajiem uzņēmumiem Čehijā 2021. gada sākumā ieguvām vēl divus svarīgus sertifikātus. Tie ir ISO 27017 (prakses kopums informācijas drošības kontrolēm mākoņpakalpojumos) un ISO 27018 (prakses kopums personas datu aizsardzībai publiskajos mākoņos). Abi sertifikāti paplašina ISO 27001 un ir vērsti uz mākoņpakalpojumiem.
iso min 4

ISO 9001

Nodrošina stabilu un nemainīgu sniegto pakalpojumu kvalitāti.
Viss uzņēmums un visi tā procesi ir veidoti, ievērojot tiesību normas.
Visi procesi un darbības uzņēmumā notiek kārtībā, kas balstīta uz iepriekš noteiktiem noteikumiem.
Mums ir ieviesti preventīvi pasākumi, lai novērstu defektus un darbības pārtraukumus sniegtajos pakalpojumos. 

ISO 14001

Apliecina mūsu pozitīvo attieksmi pret vidi.
Mūsu uzņēmumā nopietni uztveram vides aizsardzību un vides kaitējuma novēršanu.
Visas mūsu darbības ir vērstas uz to, lai mazinātu mūsu darbības ietekmi uz vidi.
Mēs novēršam jebkādu kaitējumu videi.

ISO 27001

Šī sertifikācija apliecina, ka spējam sistemātiski apzināt informācijas drošības riskus un tos mazināt.
Mums ir izstrādāti darbības nepārtrauktības pārvaldības plāni ārkārtas situācijām, ko izraisījis cilvēks vai daba.
Mums ir labāka konfidenciālas informācijas aizsardzība, un mēs samazinām hakeru uzbrukumu risku.
Mēs ātrāk tiekam galā ar uzbrukuma sekām un uzlabojam savu sistēmu spēju pārvarēt ārkārtas situāciju sekas.
Esam ieviesuši strukturētu un pasaulē atzītu informācijas drošības metodiku.
Mēs atbilstam tiesību aktu un līgumu prasībām.

ISO 27017

Nosaka lomas un pienākumus mākoņa vidē.
Nodrošina skaidrus un drošus noteikumus visu datu dzēšanai no mākoņa.
Nodrošina noteikumus klientu pakalpojumu nodalīšanai virtuālajā vidē.
Nosaka gan programmatūras (mākoņa), gan aparatūras (fizisko) drošību.
Nosaka, kā tiek uzraudzīti mākoņpakalpojumi.

ISO 27018

Nodrošina augstāku personas datu un informācijas drošību.
Garantē pārredzamību personas datu izmantošanā.
Nosaka noteikumus datu nodošanai apakšuzņēmējiem.
Atbilst visām tiesību normām.

Atgriezties augšā