Certificeringer

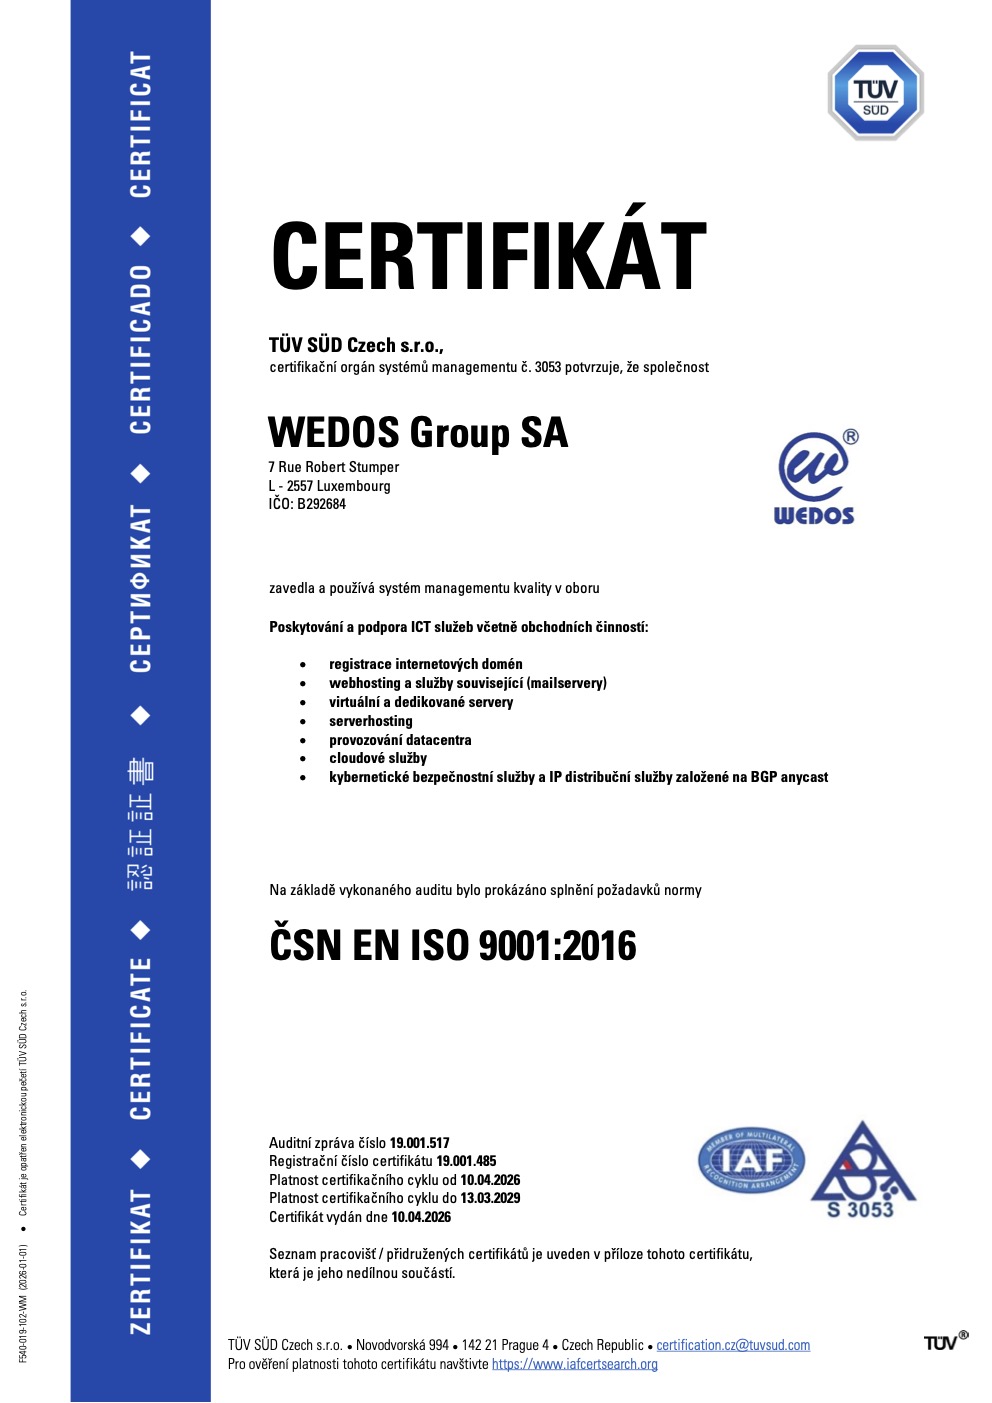
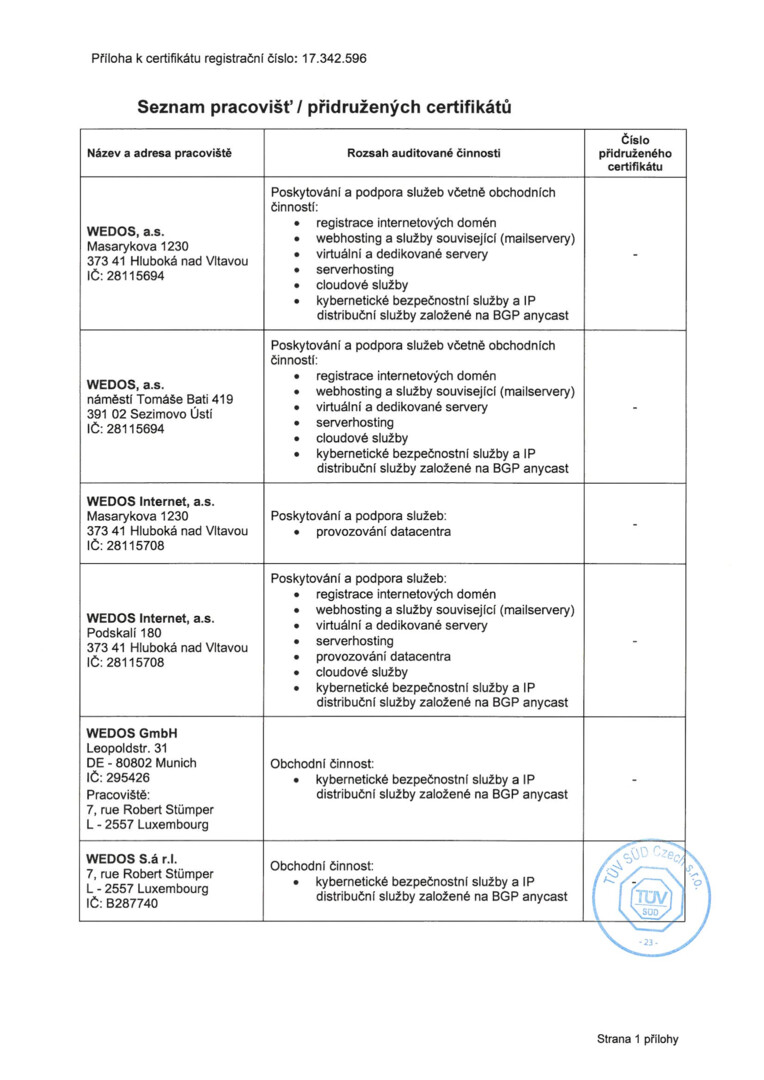
Certificering efter ISO-standarder er en garanti for, at vores virksomhed overholder bestemte regler (uanset om det er love eller interne standarder og forskrifter). Vi ændrer ikke vores procedurer efter forgodtbefindende, men følger processer, der sikrer en ensartet kvalitet af de tjenester, vi leverer til vores kunder.

Som de første besluttede vi allerede i 2011 at opnå certificeringerne ISO 9001 (kvalitetsledelsessystem) og ISO 14001 (miljøledelsessystem). Vi valgte disse certificeringer, fordi vi tager hensyn til miljøet, og derfor køber vi for eksempel særlige energieffektive processorer til vores servere. Senere, i 2013, tilføjede vi ISO 27001(ledelsessystem for informationssikkerhed), altså en ISO med fokus på informationssikkerhed. Denne ISO 27001-certificering fra TÜV SÜD fokuserer på en systematisk tilgang til styring af sikkerheden omkring fortrolige oplysninger og omfatter medarbejdere, processer, it-systemer og endda virksomhedens strategi.

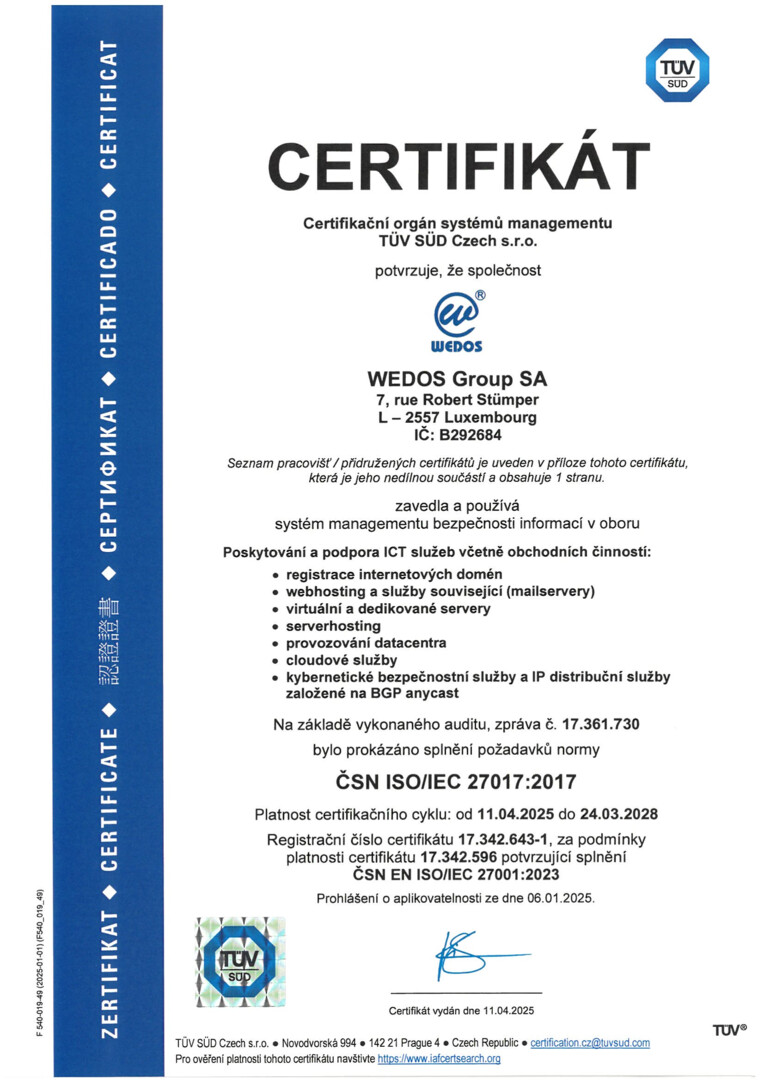
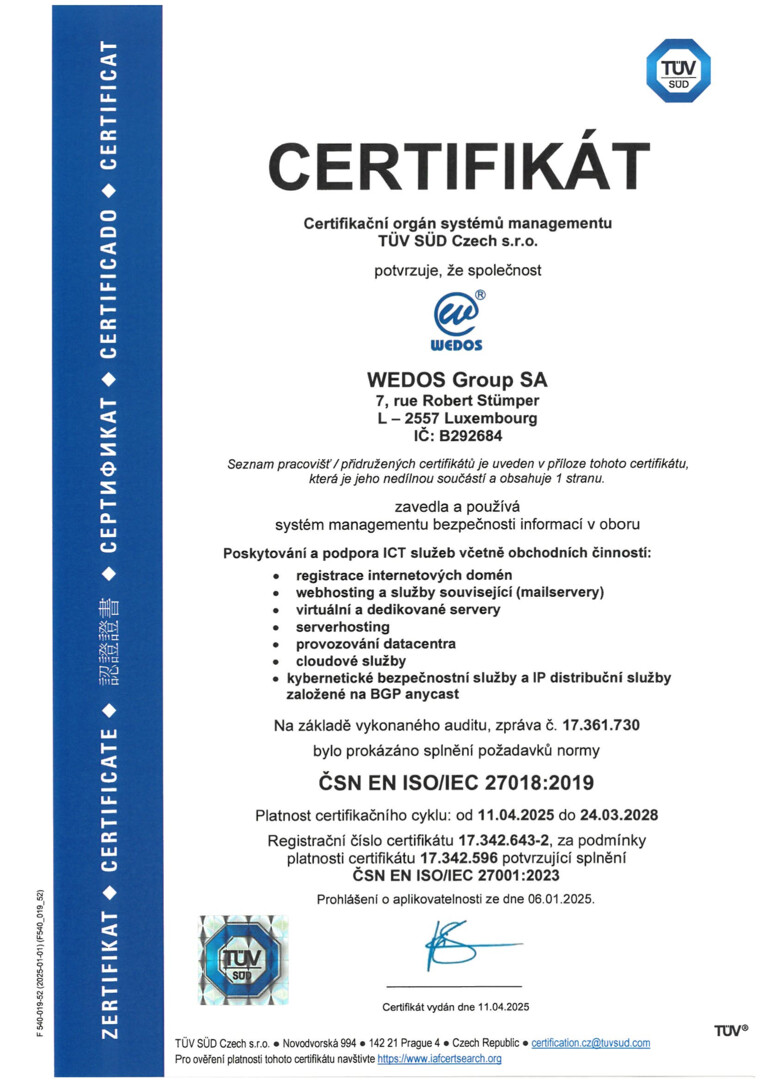
Som en af de få virksomheder i Tjekkiet opnåede vi i begyndelsen af 2021 yderligere to vigtige certificeringer. Det er ISO 27017 (et sæt praksisser for informationssikkerhedskontroller til cloudtjenester) og ISO 27018 (et sæt praksisser til beskyttelse af personhenførbare oplysninger i offentlige clouds). Begge certificeringer udvider ISO 27001 og er rettet mod cloudtjenester.
iso min 4

ISO 9001

Giver en stabil og ensartet kvalitet af de leverede tjenester.
Hele virksomheden og alle dens processer er bygget på overholdelse af lovgivningsmæssige standarder.
Alle processer og aktiviteter i virksomheden følger en orden baseret på foruddefinerede regler.
Vi har forebyggende foranstaltninger, der skal forhindre fejl og nedbrud i de tjenester, vi leverer. 

ISO 14001

Viser vores positive forhold til miljøet.
Vi tager miljøbeskyttelse og forebyggelse af miljøskader alvorligt i vores virksomhed.
Alle vores handlinger har til formål at minimere vores aktiviteters påvirkning af miljøet.
Vi forebygger enhver skade på miljøet.

ISO 27001

Denne certificering viser, at vi systematisk kan identificere informationssikkerhedsrisici og minimere dem.
Vi har planer for forretningskontinuitet i tilfælde af nødsituationer forårsaget af mennesker eller naturen.
Vi har bedre beskyttelse af fortrolige oplysninger og mindsker risikoen for hackerangreb.
Vi kan hurtigere håndtere følgerne af et angreb, og vi forbedrer vores systemers evne til at overvinde følgerne af nødsituationer.
Vi har etableret en struktureret og globalt anerkendt metodik for informationssikkerhed.
Vi overholder lovgivningsmæssige og kontraktlige krav.

ISO 27017

Definerer roller og ansvar i cloudmiljøet.
Sikrer klare og sikre regler for fjernelse af alle data fra skyen.
Sikrer regler for adskillelse af kundernes tjenester i et virtuelt miljø.
Definerer både software- (cloud) og hardwaresikkerhed (fysisk sikkerhed).
Definerer, hvordan cloudtjenester overvåges.

ISO 27018

Giver højere sikkerhed for personoplysninger og informationer.
Garanterer gennemsigtighed i brugen af personoplysninger.
Fastsætter regler for overførsel af data til underleverandører.
Overholder alle lovgivningsmæssige standarder.

Rul til toppen