Certificações

A certificação segundo as normas ISO é a garantia de que a nossa empresa cumpre determinadas regras (sejam leis ou normas e regulamentos internos). Não alteramos os nossos procedimentos por capricho, mas seguimos processos que garantem uma qualidade constante dos serviços que prestamos aos nossos clientes.

Fomos os primeiros a decidir, já em 2011, obter as certificações ISO 9001 (sistema de gestão da qualidade) e ISO 14001 (sistema de gestão ambiental). Escolhemos estas certificações porque nos preocupamos com o ambiente, razão pela qual, por exemplo, compramos processadores especiais de baixo consumo para os nossos servidores. Mais tarde, em 2013, acrescentámos ISO 27001(sistema de gestão da segurança da informação), ou seja, uma ISO focada na segurança da informação. Esta certificação ISO 27001 da TÜV SÜD centra-se numa abordagem sistemática à gestão da segurança da informação confidencial, abrangendo colaboradores, processos, sistemas de TI e até a estratégia da empresa.

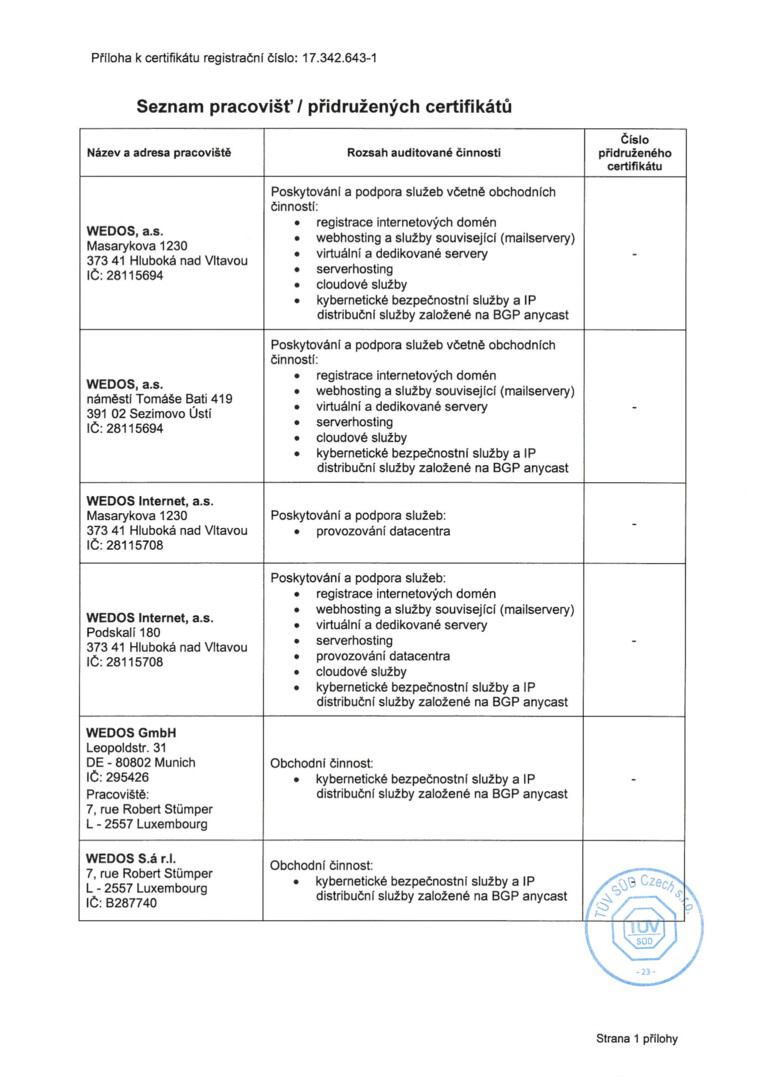
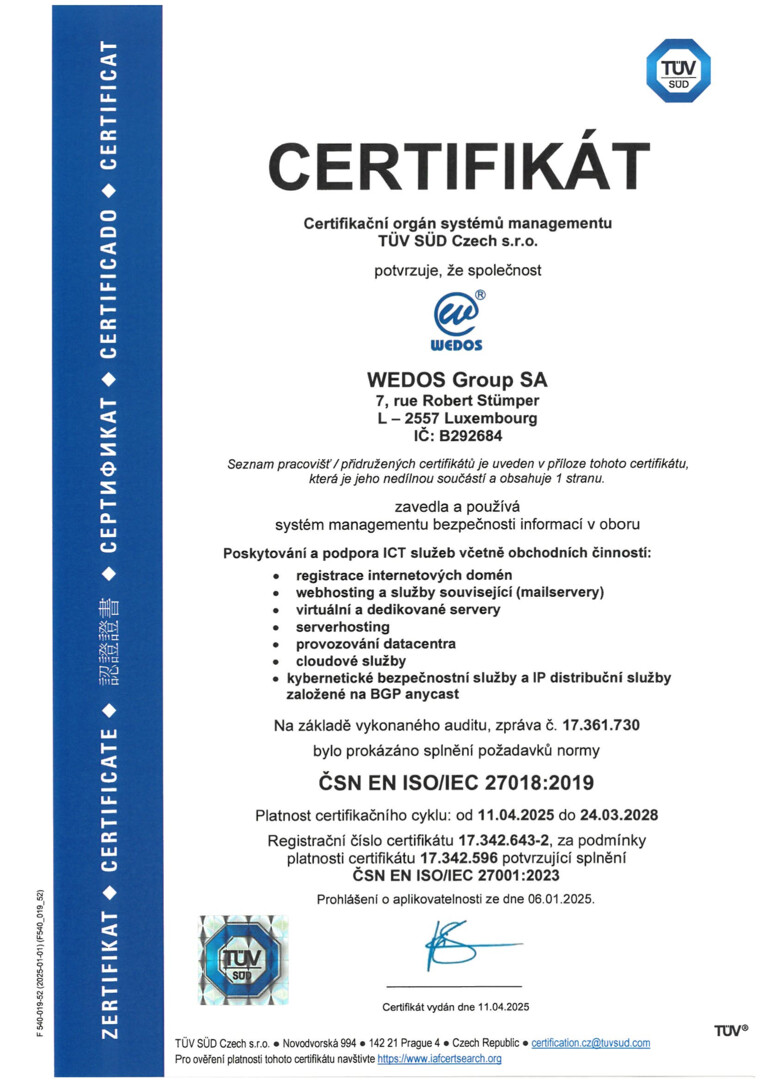
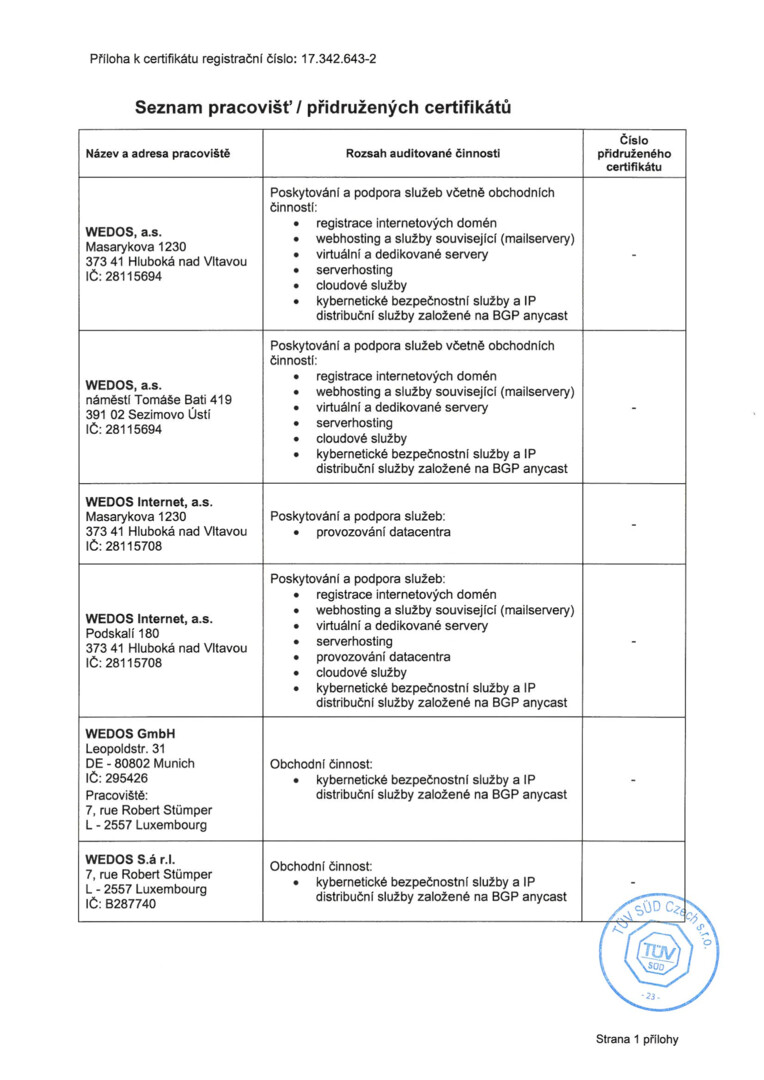
Como uma das poucas empresas na República Checa, obtivemos no início de 2021 mais duas certificações importantes. São ISO 27017 (um conjunto de práticas para os controlos de segurança da informação em serviços na cloud) e ISO 27018 (um conjunto de práticas para a proteção de dados pessoais em clouds públicas). Ambas as certificações alargam a ISO 27001 e estão focadas nos serviços na cloud.
iso min 4

ISO 9001

Traz uma qualidade estabilizada e constante dos serviços prestados.
Toda a empresa e todos os seus processos assentam no cumprimento das normas legais.
Todos os processos e atividades dentro da empresa seguem uma ordem baseada em regras predefinidas.
Temos medidas preventivas implementadas para evitar defeitos e falhas nos serviços que prestamos. 

ISO 14001

Demonstra a nossa relação positiva com o ambiente.
Na nossa empresa levamos a sério a proteção do ambiente e a prevenção de danos ambientais.
Todas as nossas ações visam minimizar o impacto das nossas atividades no ambiente.
Prevenimos quaisquer danos ao ambiente.

ISO 27001

Esta certificação demonstra que conseguimos identificar sistematicamente os riscos de segurança da informação e minimizá-los.
Temos planos de continuidade de negócio para emergências causadas por pessoas ou pela natureza.
Temos uma melhor proteção da informação confidencial e reduzimos o risco de ataques de hackers.
Conseguimos lidar mais rapidamente com as consequências de um ataque e melhoramos a capacidade dos nossos sistemas de superar as consequências de emergências.
Estabelecemos uma metodologia de segurança da informação estruturada e reconhecida mundialmente.
Cumprimos os requisitos legais e contratuais.

ISO 27017

Define funções e responsabilidades no ambiente de cloud.
Garante regras claras e seguras para a remoção de todos os dados da cloud.
Garante regras para a separação dos serviços dos clientes num ambiente virtual.
Define tanto a segurança de software (cloud) como a de hardware (física).
Define como são monitorizados os serviços na cloud.

ISO 27018

Proporciona maior segurança dos dados pessoais e das informações.
Garante transparência na utilização dos dados pessoais.
Define regras para a transferência de dados para subcontratantes.
Está em conformidade com todas as normas legais.

Voltar ao topo