Ċertifikazzjonijiet

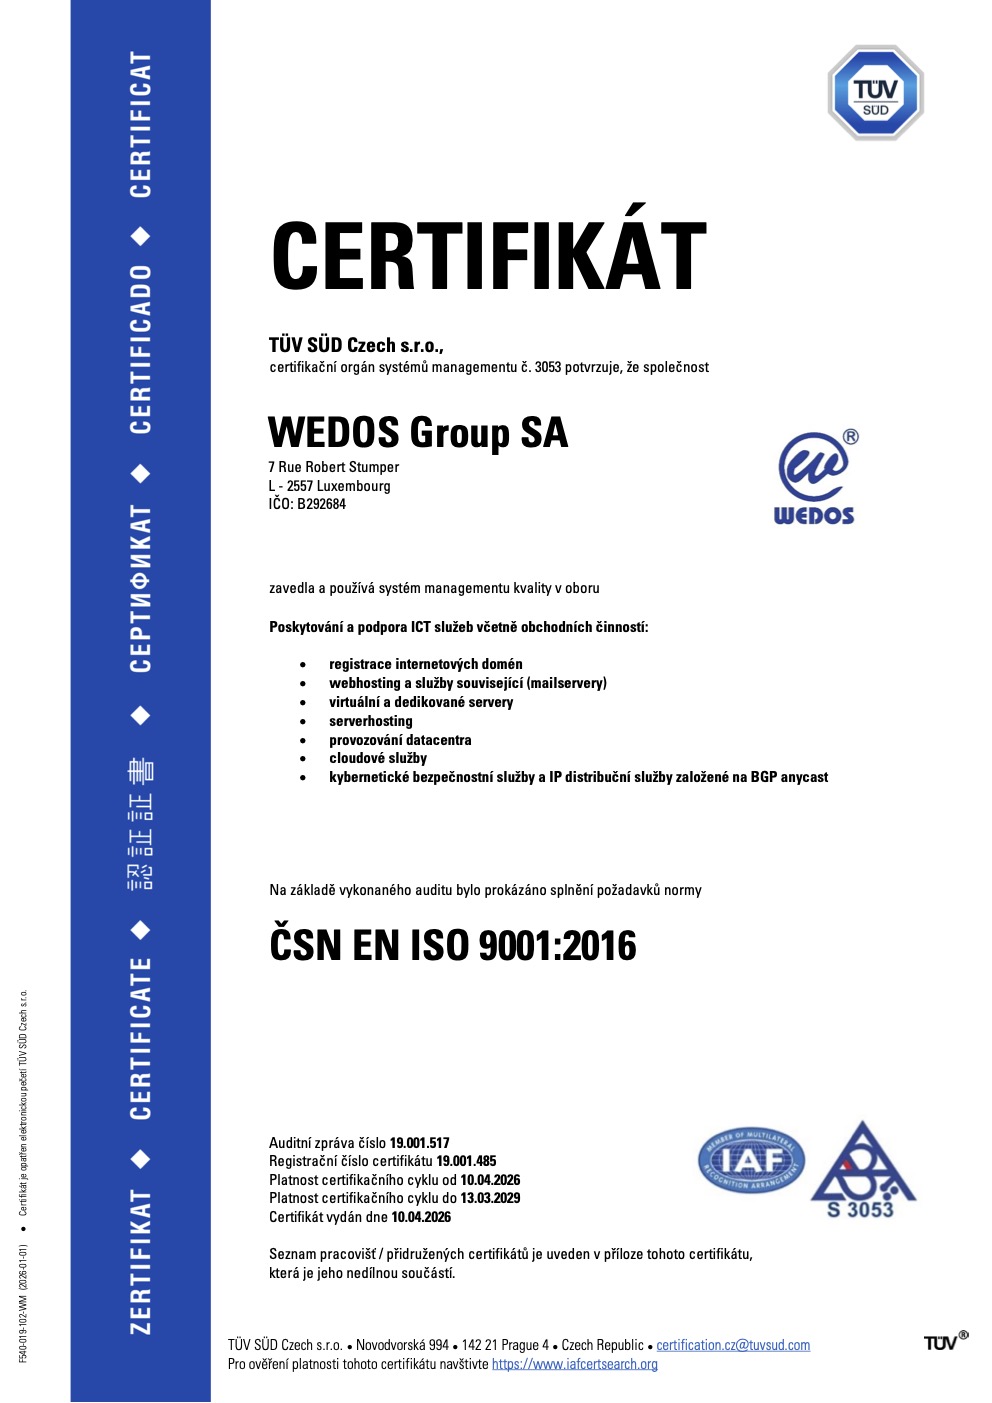
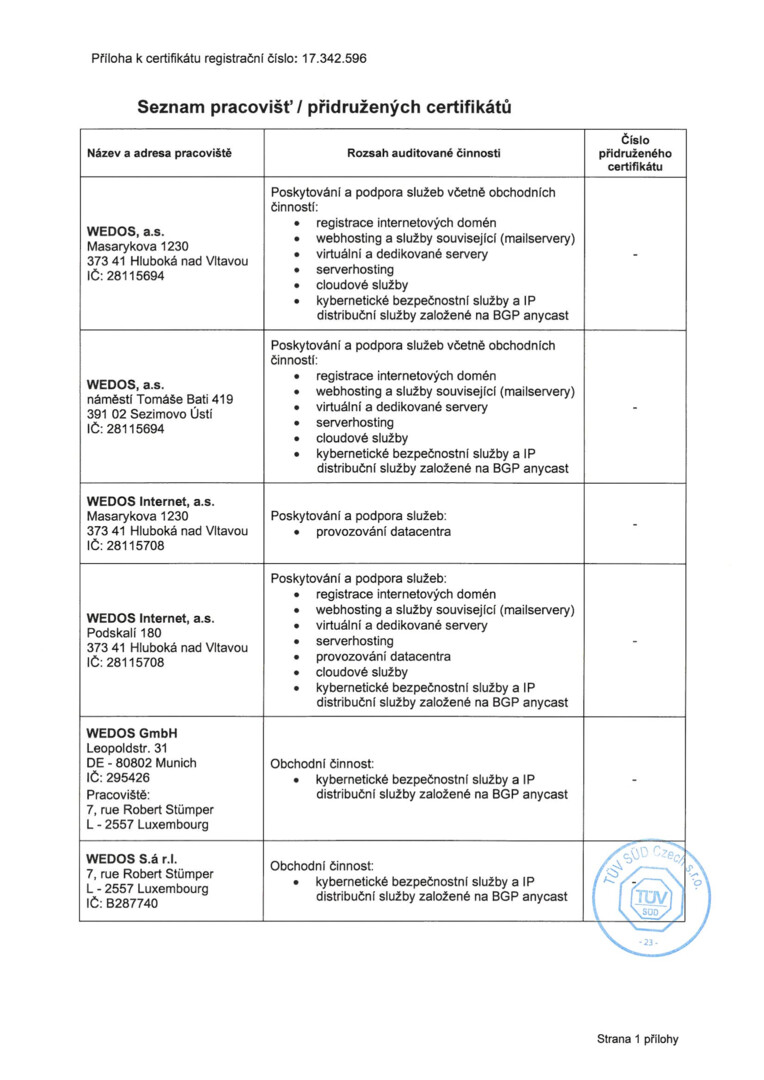
Iċ-ċertifikazzjoni skont l-istandards ISO hija garanzija li l-kumpanija tagħna tosserva ċerti regoli (kemm liġijiet kif ukoll standards u regolamenti interni). Ma nbiddlux il-proċeduri tagħna kif jaqbdilna, imma nsegwu proċessi li jiggarantixxu kwalità konsistenti tas-servizzi li nipprovdu lill-klijenti tagħna.

Fost tal-ewwel, diġà fl-2011 iddeċidejna li niksbu ċ-ċertifikazzjonijiet ISO 9001 (sistema ta’ ġestjoni tal-kwalità) u ISO 14001 (sistema ta’ ġestjoni ambjentali). Għażilna dawn iċ-ċertifikazzjonijiet għax jimpurtana mill-ambjent, u għalhekk, pereżempju, nixtru proċessuri speċjali effiċjenti fl-enerġija għas-servers tagħna. Aktar tard, fl-2013, żidna ISO 27001(sistema ta’ ġestjoni tas-sigurtà tal-informazzjoni), jiġifieri ISO iffokata fuq is-sigurtà tal-informazzjoni. Din iċ-ċertifikazzjoni ISO 27001 ta’ TÜV SÜD tiffoka fuq approċċ sistematiku għall-ġestjoni tas-sigurtà tal-informazzjoni kunfidenzjali, li jkopri l-impjegati, il-proċessi, is-sistemi tal-IT u anke l-istrateġija tal-kumpanija.

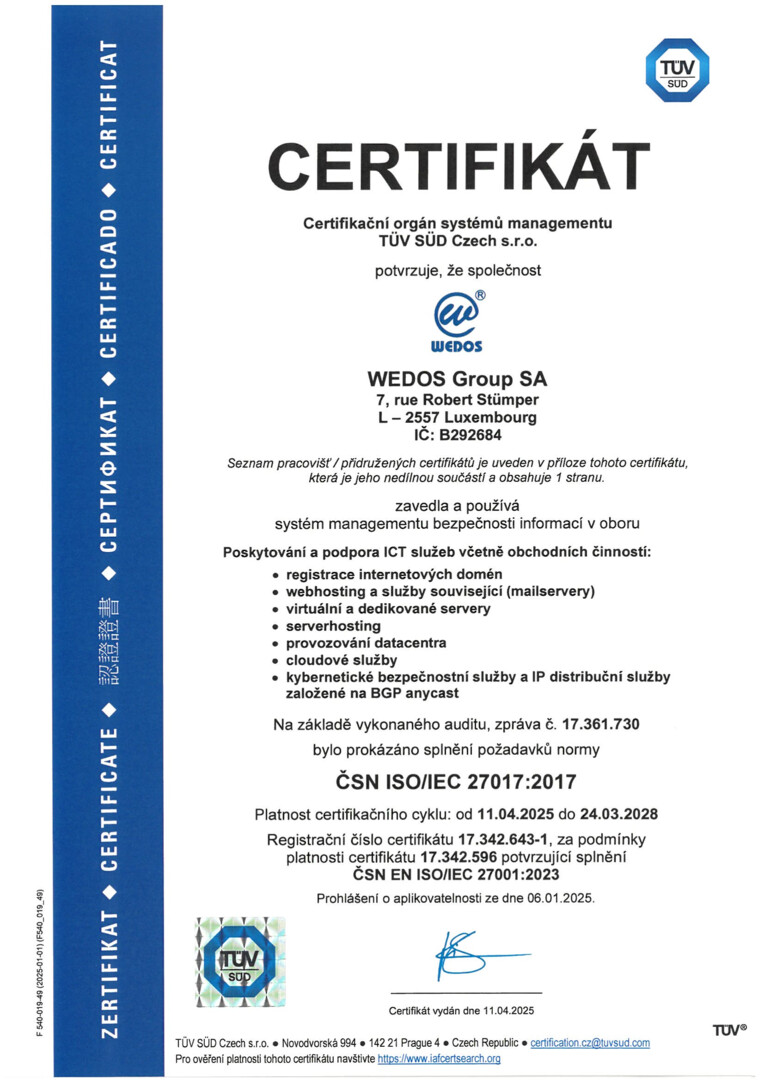
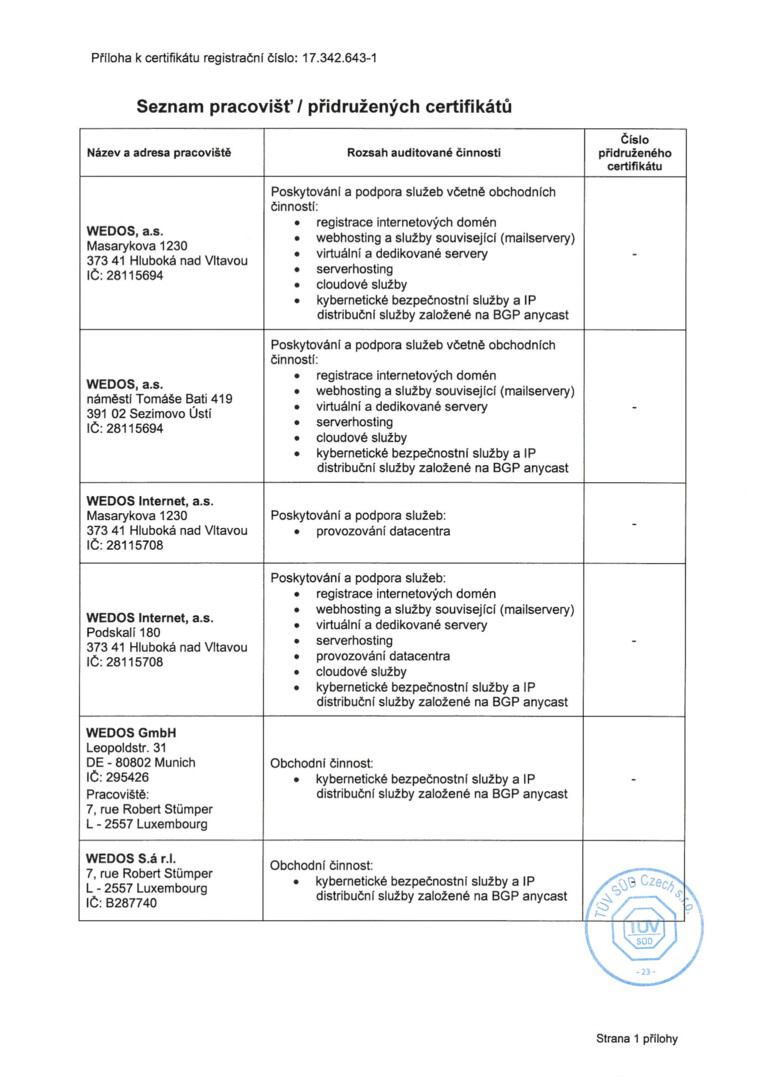
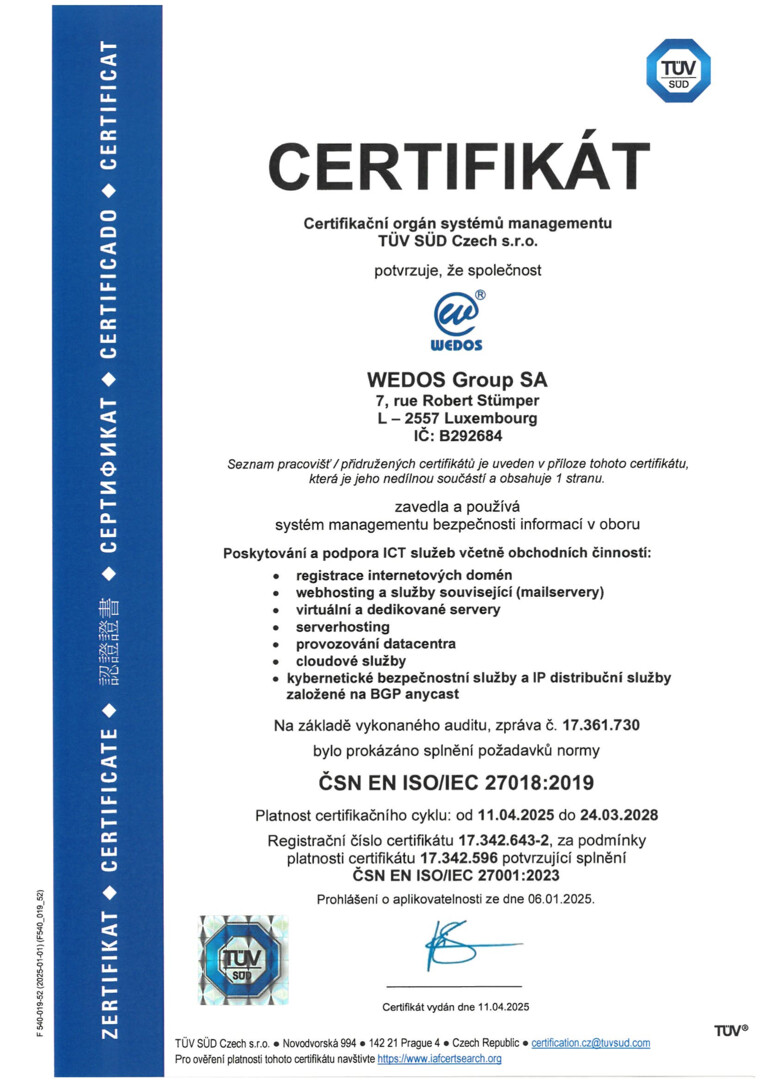
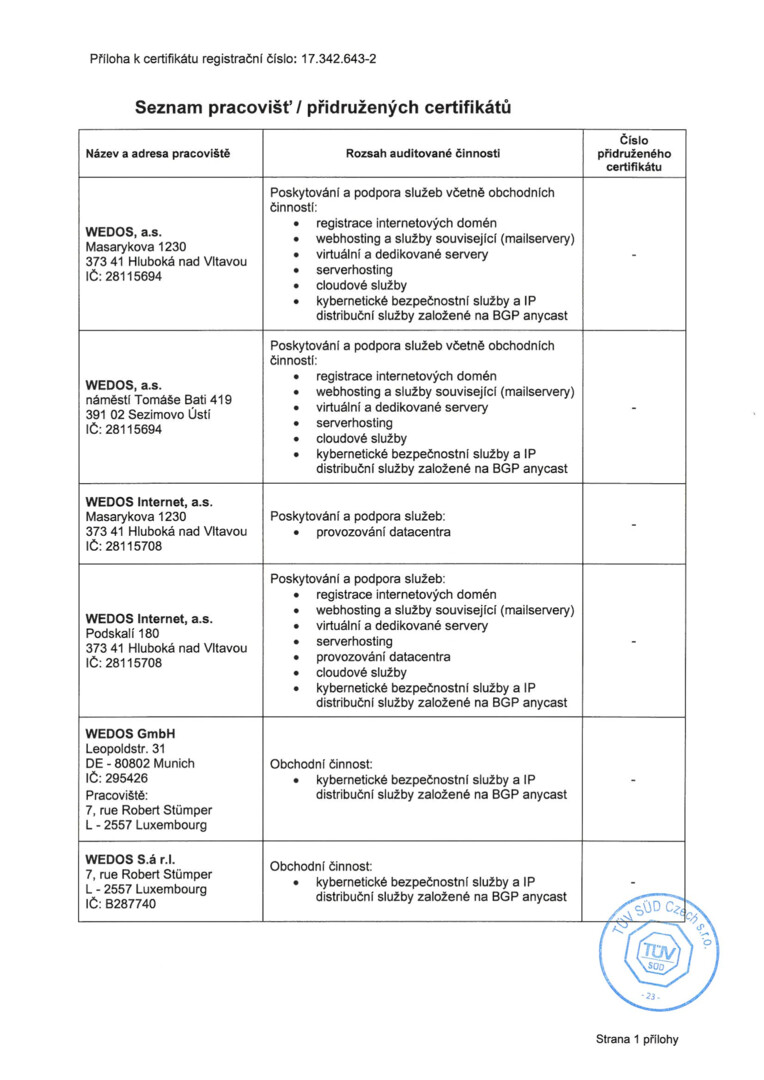
Bħala waħda mill-ftit kumpaniji fir-Repubblika Ċeka, fil-bidu tal-2021 ksibna żewġ ċertifikazzjonijiet importanti oħra. Dawn huma ISO 27017 (sett ta’ prattiki għall-kontrolli tas-sigurtà tal-informazzjoni għas-servizzi cloud) u ISO 27018 (sett ta’ prattiki għall-protezzjoni tal-informazzjoni personali identifikabbli fi clouds pubbliċi). Iż-żewġ ċertifikazzjonijiet jestendu l-ISO 27001 u huma ffokati fuq is-servizzi cloud.
iso min 4

ISO 9001

Iġġib kwalità stabbli u konsistenti tas-servizzi pprovduti.
Il-kumpanija kollha u l-proċessi kollha tagħha huma mibnija fuq il-konformità mal-istandards legali.
Il-proċessi u l-attivitajiet kollha fi ħdan il-kumpanija jsegwu ordni bbażat fuq regoli definiti minn qabel.
Għandna miżuri preventivi fis-seħħ biex nevitaw difetti u interruzzjonijiet fis-servizzi li nipprovdu. 

ISO 14001

Turi r-relazzjoni pożittiva tagħna mal-ambjent.
Fil-kumpanija tagħna nieħdu bis-serjetà l-protezzjoni tal-ambjent u l-prevenzjoni tal-ħsara ambjentali.
L-azzjonijiet kollha tagħna huma mmirati biex jimminimizzaw l-impatt tal-attivitajiet tagħna fuq l-ambjent.
Nipprevjenu kull ħsara lill-ambjent.

ISO 27001

Din iċ-ċertifikazzjoni turi li nistgħu nidentifikaw b’mod sistematiku r-riskji tas-sigurtà tal-informazzjoni u nimminimizzawhom.
Għandna pjanijiet ta’ ġestjoni tal-kontinwità tan-negozju għal emerġenzi kkawżati mill-bniedem jew min-natura.
Għandna protezzjoni aħjar tal-informazzjoni kunfidenzjali u nnaqqsu r-riskju ta’ attakki ta’ hackers.
Nistgħu nlaħħqu aktar malajr mal-konsegwenzi ta’ attakk, u ntejbu l-kapaċità tas-sistemi tagħna li jegħlbu l-konsegwenzi tal-emerġenzi.
Stabbilejna metodoloġija strutturata u rikonoxxuta globalment għas-sigurtà tal-informazzjoni.
Aħna konformi mar-rekwiżiti legali u kuntrattwali.

ISO 27017

Tiddefinixxi r-rwoli u r-responsabbiltajiet fl-ambjent cloud.
Tiżgura regoli ċari u siguri għat-tneħħija tad-data kollha mill-cloud.
Tiżgura regoli għas-separazzjoni tas-servizzi tal-klijenti f’ambjent virtwali.
Tiddefinixxi kemm is-sigurtà tas-software (cloud) kif ukoll is-sigurtà tal-hardware (fiżika).
Tiddefinixxi kif jiġu mmonitorjati s-servizzi cloud.

ISO 27018

Tipprovdi sigurtà ogħla għad-data u l-informazzjoni personali.
Tiggarantixxi trasparenza fl-użu tad-data personali.
Tistabbilixxi regoli għat-trasferiment tad-data lis-sottokuntratturi.
Hija konformi mal-istandards legali kollha.

Itla’ fil-Quċċata