Сертифікації

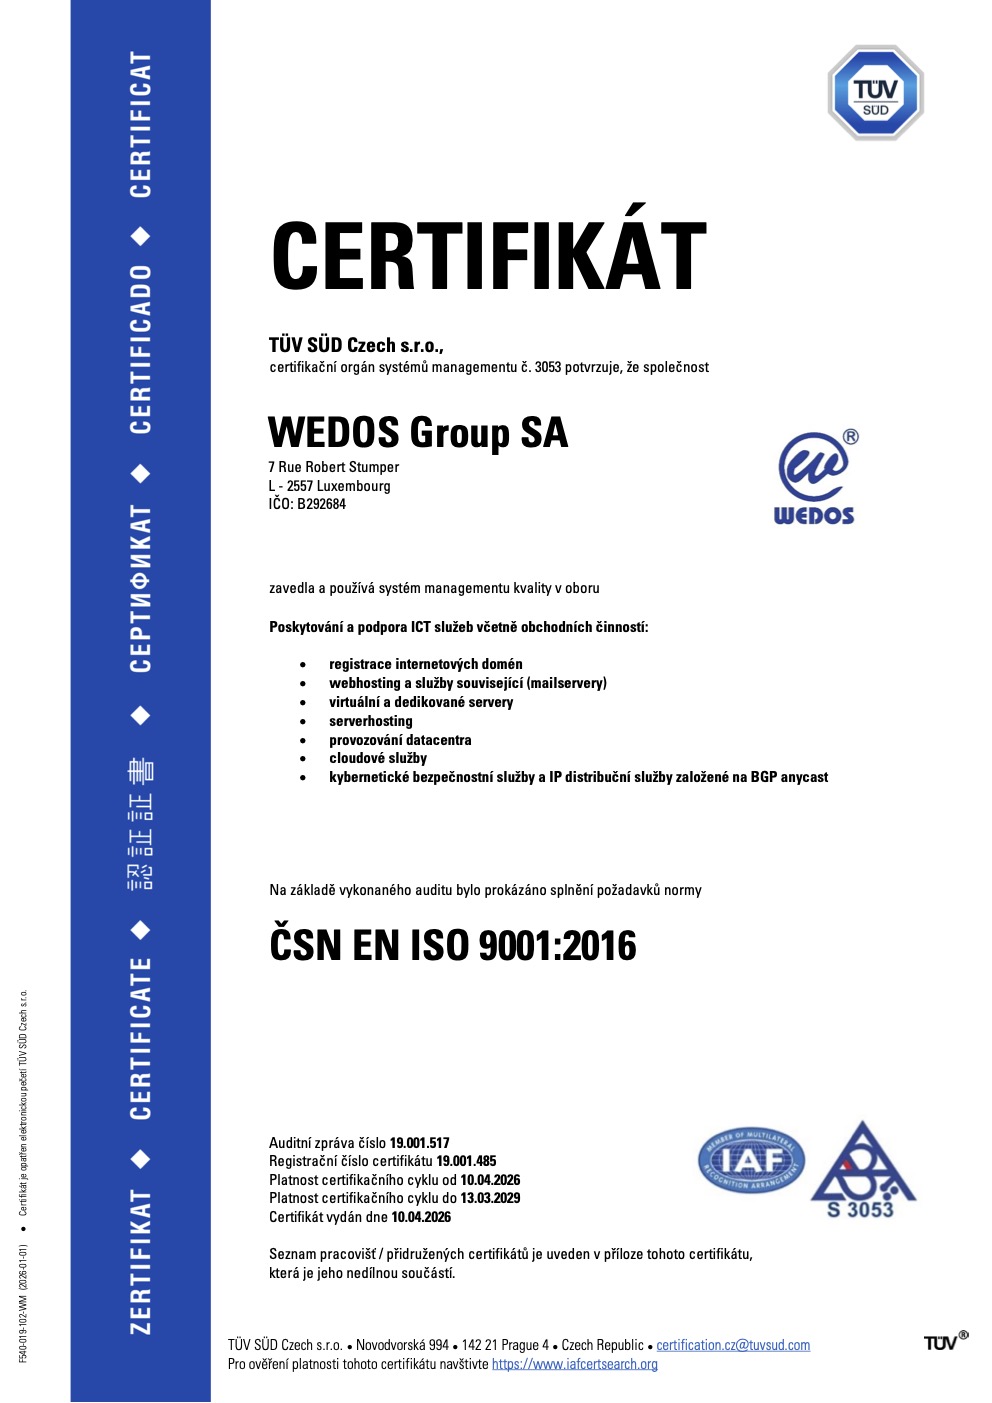
Сертифікація за стандартами ISO — це гарантія того, що наша компанія дотримується певних правил (чи то законів, чи то внутрішніх стандартів і регламентів). Ми не змінюємо свої процедури за примхою, а дотримуємося процесів, які гарантують стабільну якість послуг, що ми надаємо нашим клієнтам.

Одними з перших ми ще у 2011 році вирішили отримати сертифікації ISO 9001 (система управління якістю) та ISO 14001 (система екологічного управління). Ми обрали ці сертифікації, бо дбаємо про довкілля, і саме тому, наприклад, купуємо для наших серверів спеціальні енергоефективні процесори. Пізніше, у 2013 році, ми додали ISO 27001(система управління інформаційною безпекою), тобто ISO, орієнтований на інформаційну безпеку. Ця сертифікація ISO 27001 від TÜV SÜD зосереджена на системному підході до управління безпекою конфіденційної інформації та охоплює працівників, процеси, ІТ-системи й навіть стратегію компанії.

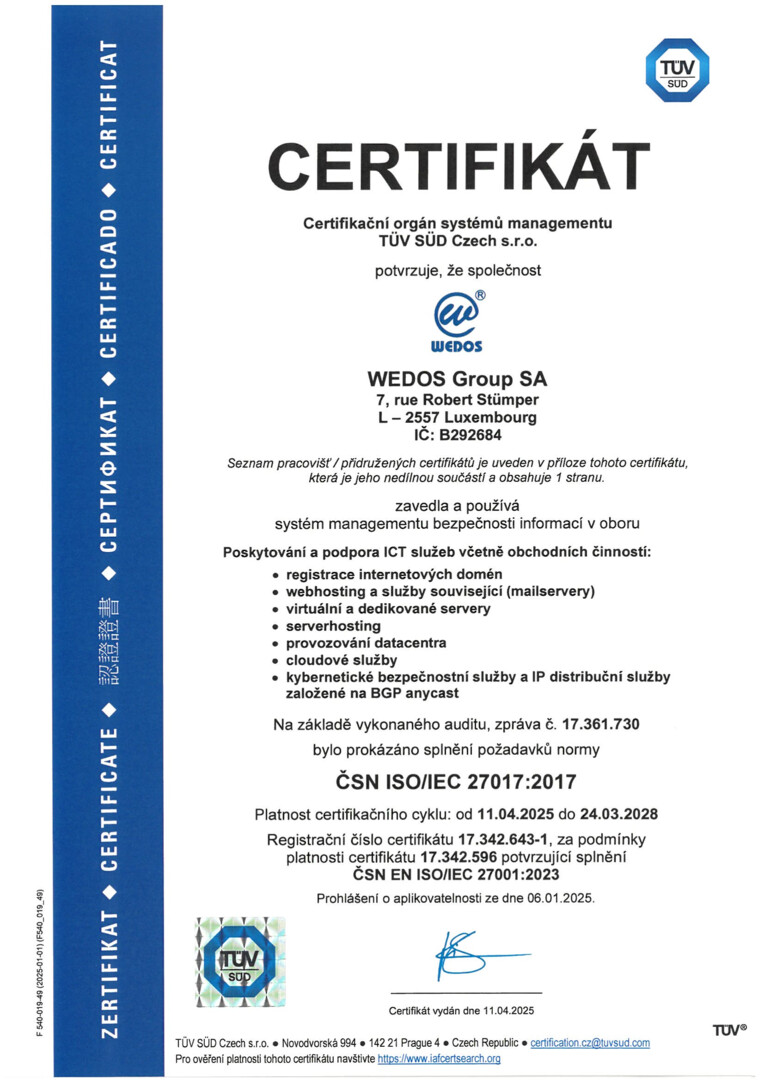
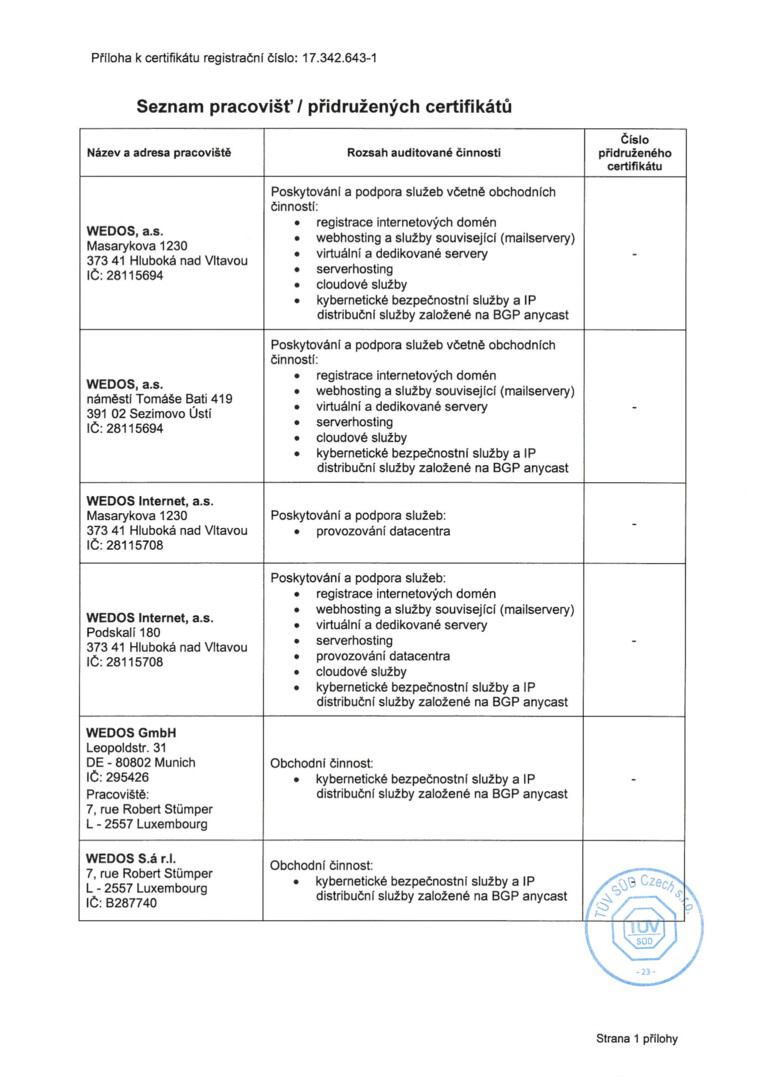
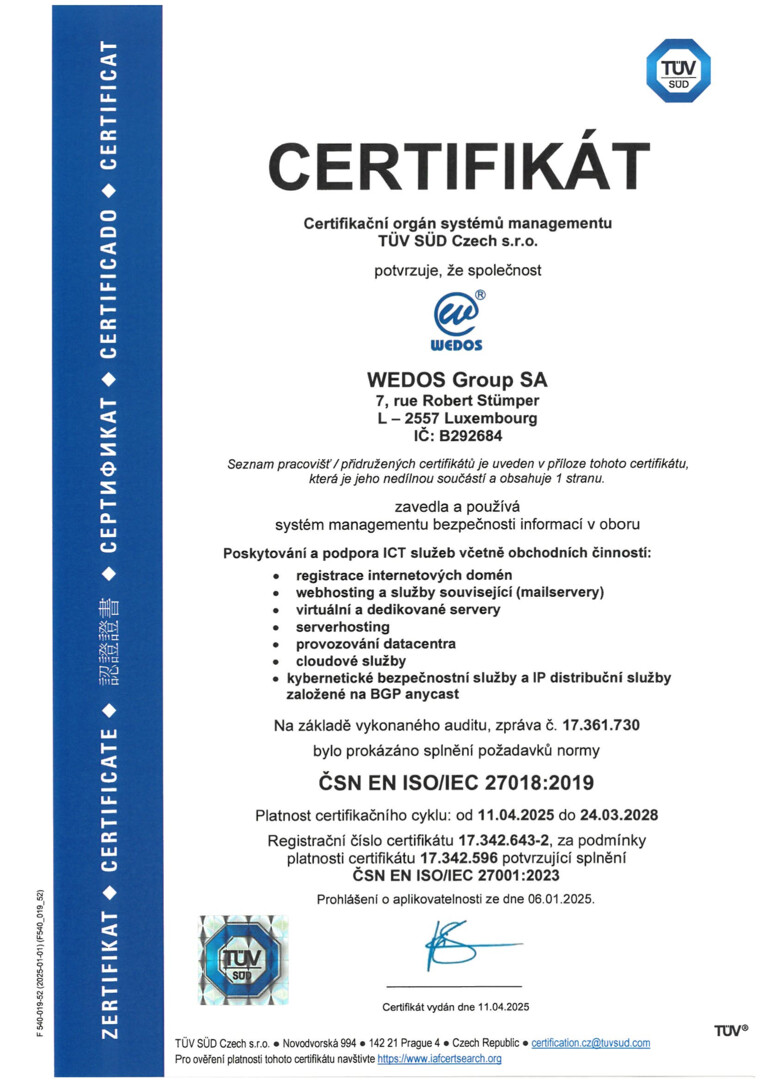
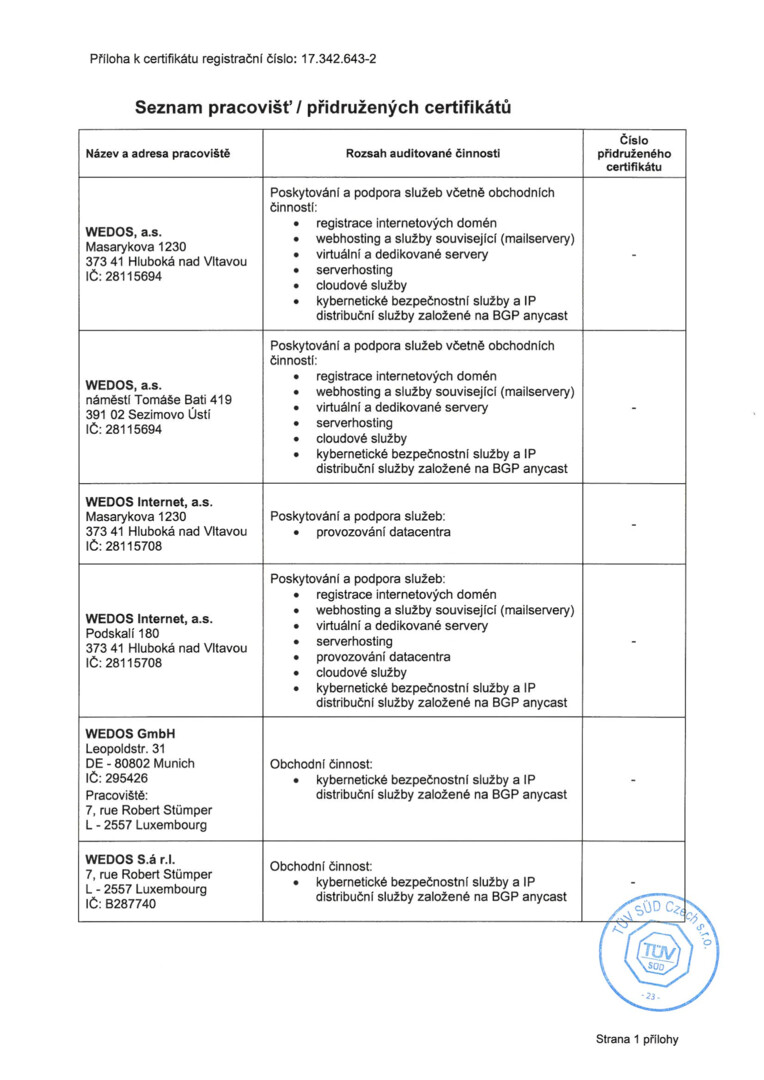
Як одна з небагатьох компаній у Чехії, ми на початку 2021 року отримали ще дві важливі сертифікації. Це ISO 27017 (набір практик для засобів контролю інформаційної безпеки у хмарних послугах) та ISO 27018 (набір практик для захисту персональних даних у публічних хмарах). Обидві сертифікації розширюють ISO 27001 і орієнтовані на хмарні послуги.
iso min 4

ISO 9001

Забезпечує стабільну та незмінну якість наданих послуг.
Уся компанія та всі її процеси побудовані на дотриманні законодавчих норм.
Усі процеси та дії в компанії відбуваються в порядку, що ґрунтується на заздалегідь визначених правилах.
Ми маємо запобіжні заходи, щоб уникнути дефектів і збоїв у послугах, які надаємо. 

ISO 14001

Демонструє наше позитивне ставлення до довкілля.
Ми серйозно ставимося до охорони довкілля та запобігання екологічній шкоді у нашій компанії.
Усі наші дії спрямовані на мінімізацію впливу нашої діяльності на довкілля.
Ми запобігаємо будь-якій шкоді довкіллю.

ISO 27001

Ця сертифікація підтверджує, що ми здатні системно виявляти ризики інформаційної безпеки та мінімізувати їх.
Ми маємо плани забезпечення безперервності бізнесу на випадок надзвичайних ситуацій, спричинених людьми або природою.
Ми маємо кращий захист конфіденційної інформації та знижуємо ризик хакерських атак.
Ми можемо швидше впоратися з наслідками атаки та покращуємо здатність наших систем долати наслідки надзвичайних ситуацій.
Ми запровадили структуровану та всесвітньо визнану методологію інформаційної безпеки.
Ми відповідаємо законодавчим і договірним вимогам.

ISO 27017

Визначає ролі та відповідальність у хмарному середовищі.
Забезпечує чіткі та безпечні правила видалення всіх даних із хмари.
Забезпечує правила відокремлення послуг клієнтів у віртуальному середовищі.
Визначає як програмну (хмарну), так і апаратну (фізичну) безпеку.
Визначає, як здійснюється моніторинг хмарних послуг.

ISO 27018

Забезпечує вищий рівень безпеки персональних даних та інформації.
Гарантує прозорість використання персональних даних.
Встановлює правила передавання даних субпідрядникам.
Відповідає всім законодавчим нормам.

Угору