Certifikati

Certificiranje po standardih ISO je zagotovilo, da naše podjetje spoštuje določena pravila (bodisi zakone bodisi interne standarde in predpise). Svojih postopkov ne spreminjamo po muhi, ampak sledimo procesom, ki zagotavljajo stalno kakovost storitev, ki jih nudimo našim strankam.

Kot prvi smo se že leta 2011 odločili pridobiti certifikata ISO 9001 (sistem vodenja kakovosti) in ISO 14001 (sistem ravnanja z okoljem). Ta certifikata smo izbrali, ker nam je mar za okolje, zato na primer za svoje strežnike kupujemo posebne energijsko varčne procesorje. Pozneje, leta 2013, smo dodali ISO 27001(sistem upravljanja informacijske varnosti), torej ISO, osredotočen na informacijsko varnost. Ta certifikat ISO 27001 podjetja TÜV SÜD se osredotoča na sistematičen pristop k upravljanju varnosti zaupnih informacij ter zajema zaposlene, procese, sisteme IT in celo strategijo podjetja.

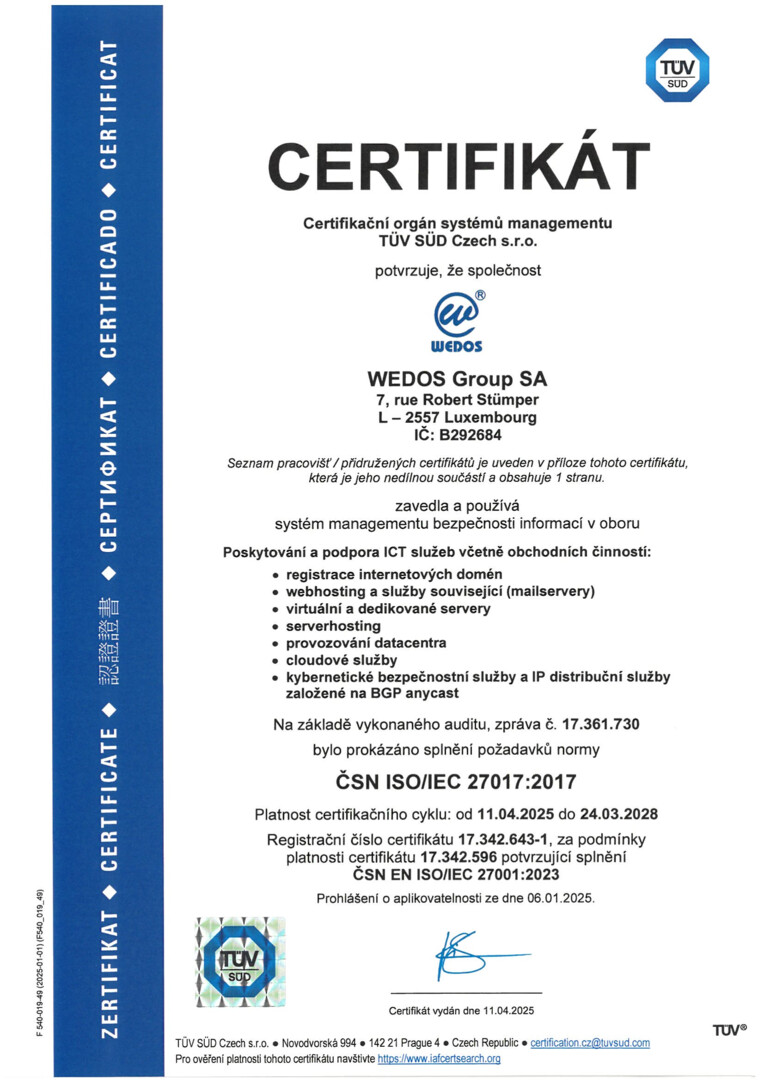
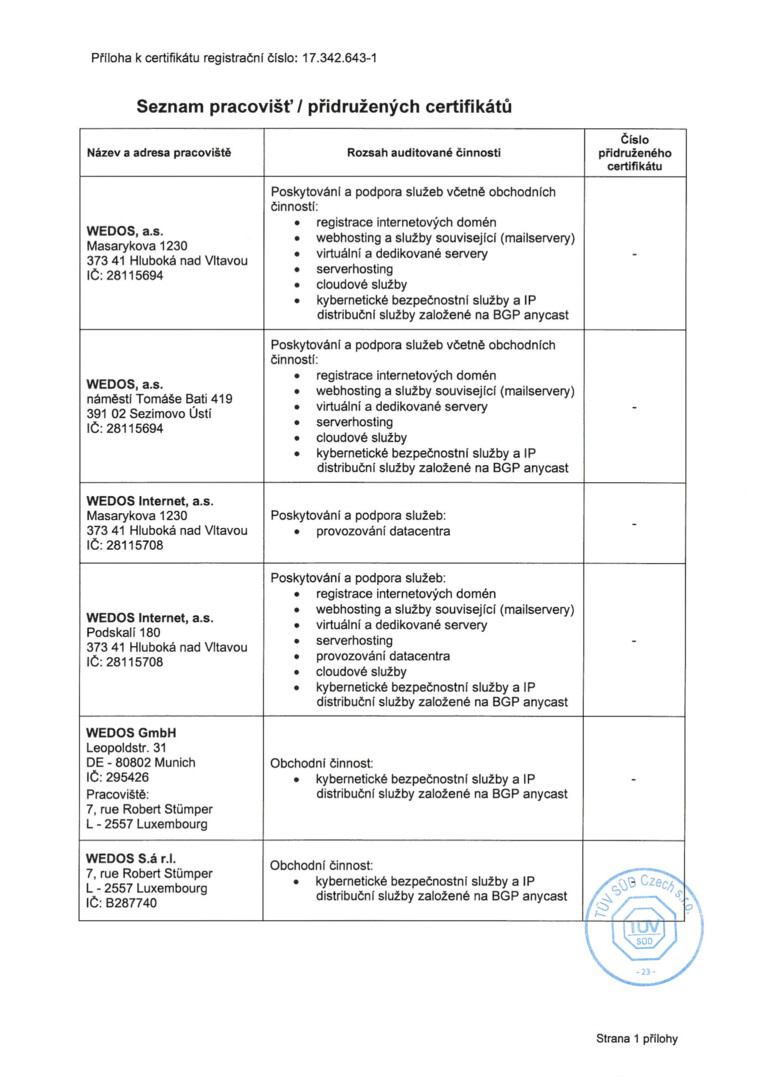
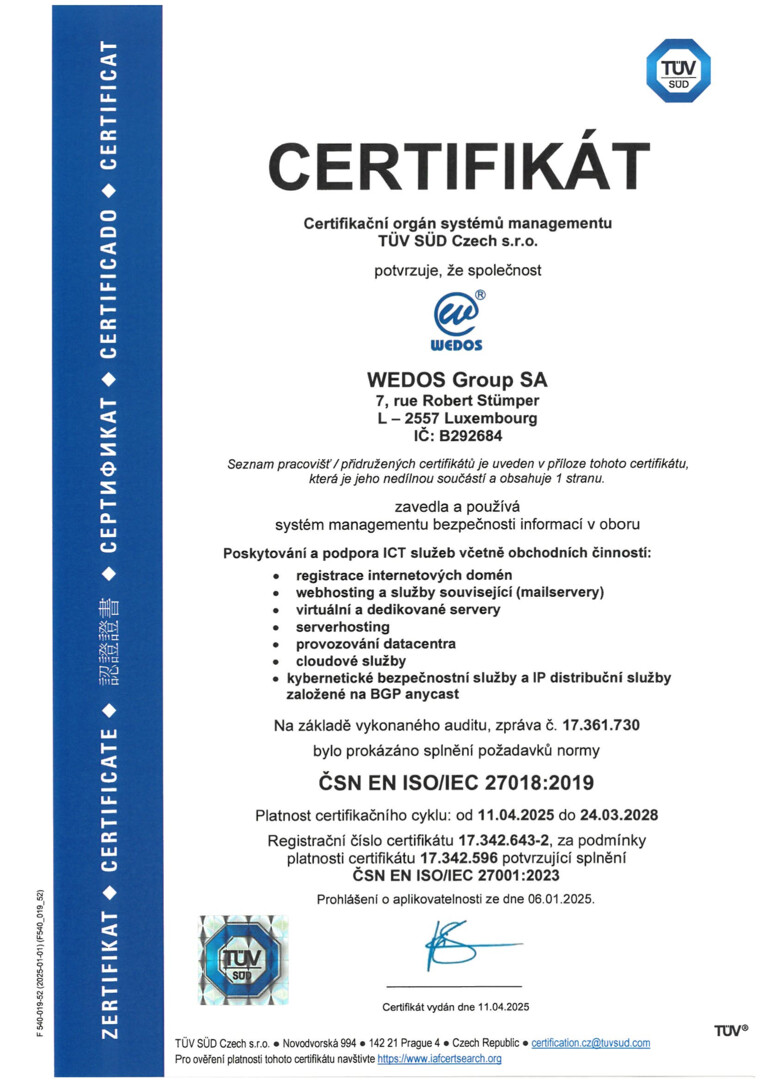
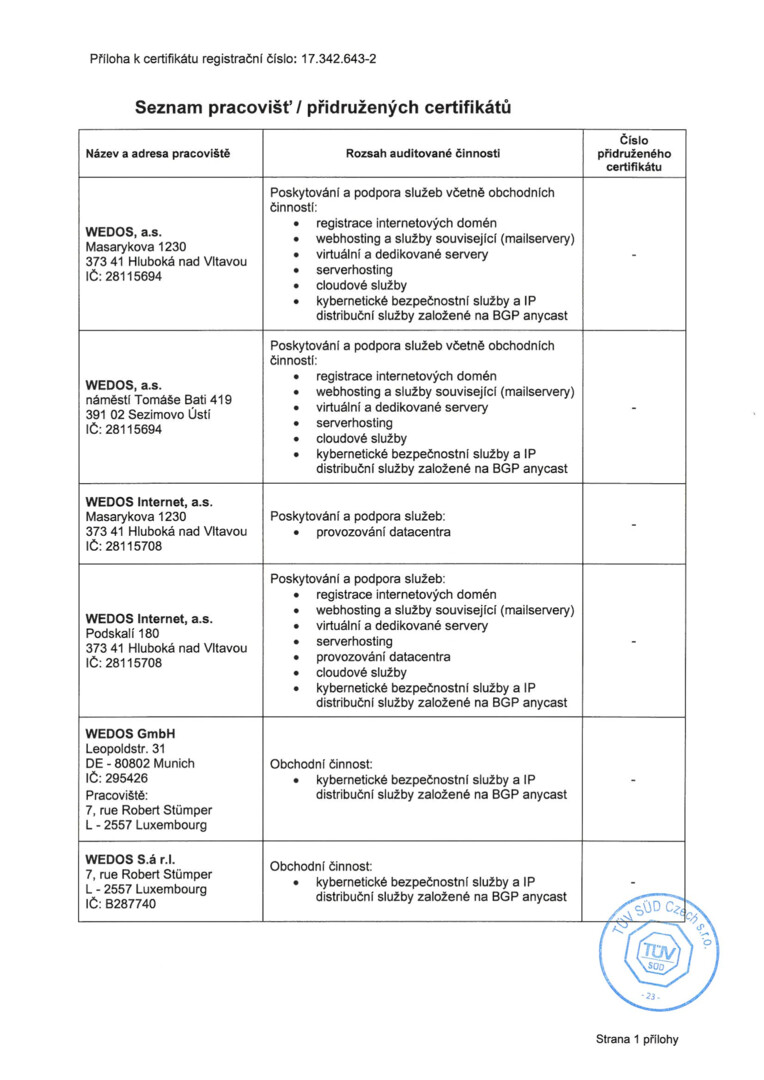
Kot eno redkih podjetij na Češkem smo v začetku leta 2021 pridobili še dva pomembna certifikata. To sta ISO 27017 (nabor praks za kontrole informacijske varnosti pri storitvah v oblaku) in ISO 27018 (nabor praks za varstvo osebnih podatkov v javnih oblakih). Oba certifikata razširjata ISO 27001 in sta osredotočena na storitve v oblaku.
iso min 4

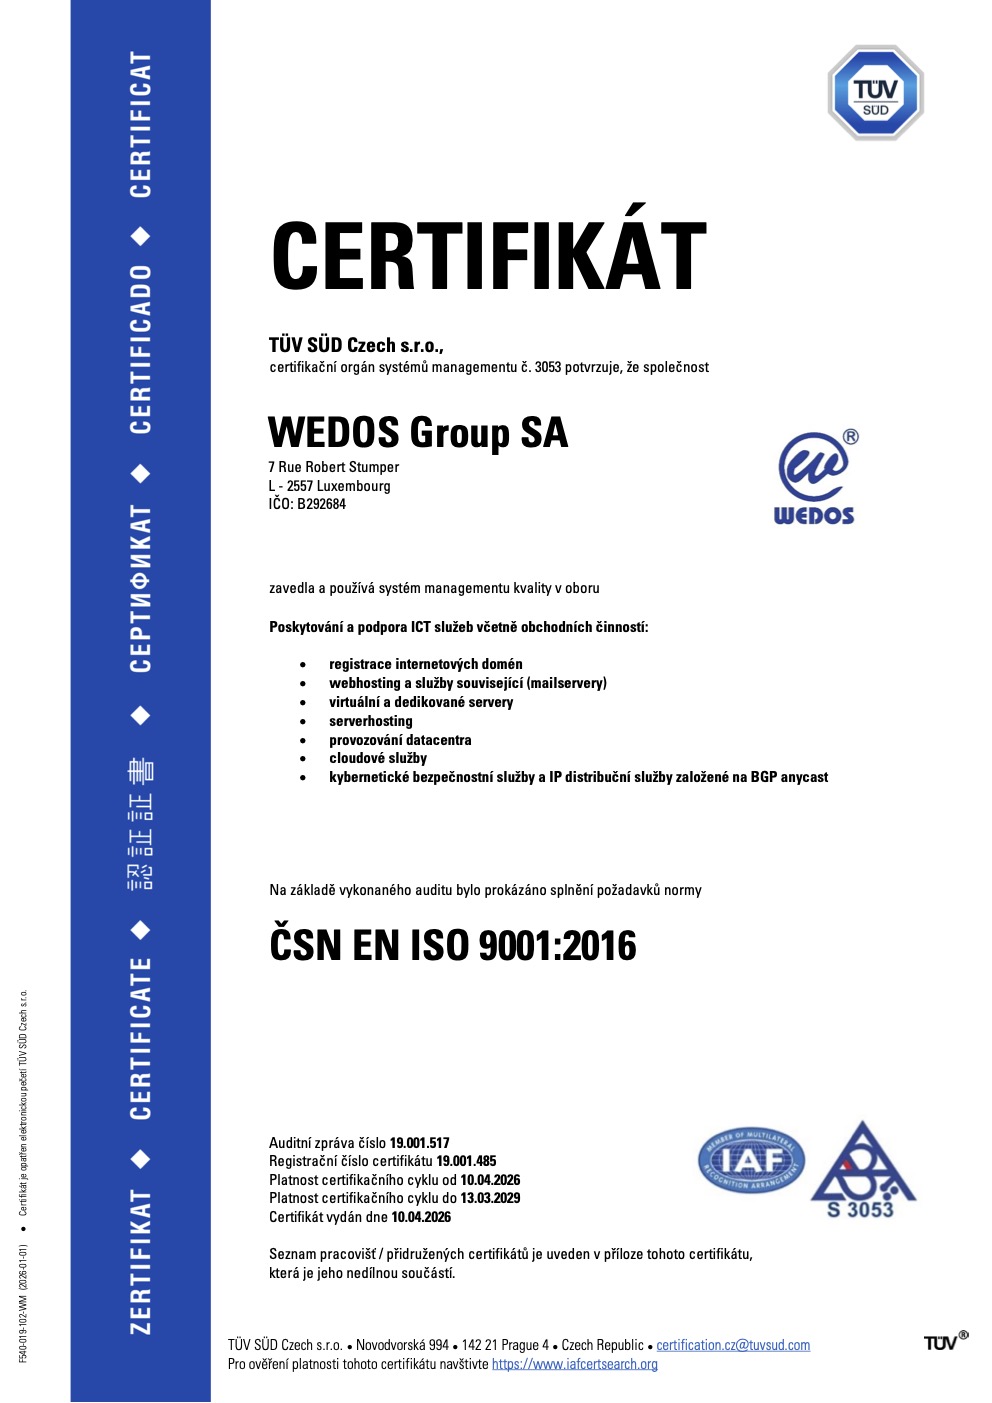
ISO 9001

Prinaša stabilno in stalno kakovost opravljenih storitev.
Celotno podjetje in vsi njegovi procesi temeljijo na skladnosti s pravnimi predpisi.
Vsi procesi in dejavnosti v podjetju sledijo redu, ki temelji na vnaprej določenih pravilih.
Imamo vzpostavljene preventivne ukrepe, da se izognemo napakam in izpadom pri storitvah, ki jih nudimo. 

ISO 14001

Dokazuje naš pozitiven odnos do okolja.
V našem podjetju resno jemljemo varstvo okolja in preprečevanje okoljske škode.
Vsa naša dejanja so usmerjena v čim manjši vpliv naših dejavnosti na okolje.
Preprečujemo kakršno koli škodo za okolje.

ISO 27001

Ta certifikat dokazuje, da znamo sistematično prepoznavati tveganja informacijske varnosti in jih zmanjševati.
Imamo pripravljene načrte neprekinjenega poslovanja za izredne razmere, ki jih povzročijo ljudje ali narava.
Imamo boljšo zaščito zaupnih informacij in zmanjšujemo tveganje hekerskih napadov.
Hitreje se spoprimemo s posledicami napada in izboljšujemo sposobnost naših sistemov za premagovanje posledic izrednih razmer.
Vzpostavili smo strukturirano in svetovno priznano metodologijo informacijske varnosti.
Izpolnjujemo pravne in pogodbene zahteve.

ISO 27017

Opredeljuje vloge in odgovornosti v oblačnem okolju.
Zagotavlja jasna in varna pravila za odstranitev vseh podatkov iz oblaka.
Zagotavlja pravila za ločevanje storitev strank v virtualnem okolju.
Opredeljuje tako programsko (oblačno) kot strojno (fizično) varnost.
Opredeljuje, kako se storitve v oblaku nadzirajo.

ISO 27018

Zagotavlja višjo varnost osebnih podatkov in informacij.
Zagotavlja preglednost uporabe osebnih podatkov.
Določa pravila za prenos podatkov podizvajalcem.
Je skladno z vsemi pravnimi predpisi.

Na vrh