Sertifioinnit

Sertifiointi ISO-standardien mukaisesti on takuu siitä, että yrityksemme noudattaa tiettyjä sääntöjä (olivatpa ne lakeja tai sisäisiä standardeja ja määräyksiä). Emme muuta menettelyjämme mielivaltaisesti, vaan noudatamme prosesseja, jotka takaavat asiakkaillemme tarjoamiemme palvelujen tasaisen laadun.

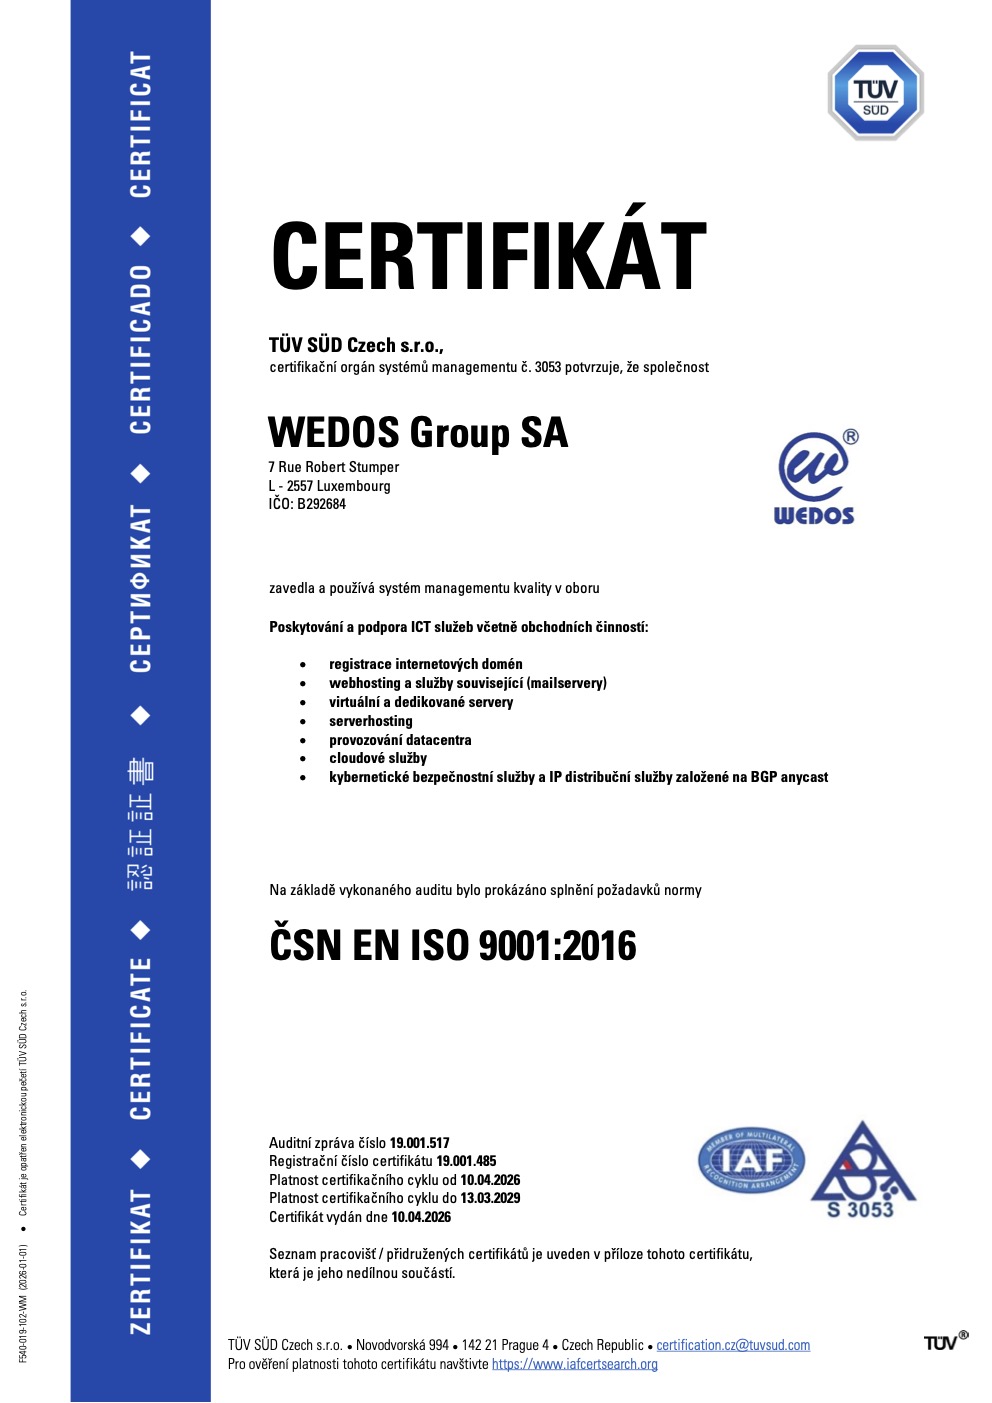
Ensimmäisinä päätimme jo vuonna 2011 hankkia sertifioinnit ISO 9001 (laadunhallintajärjestelmä) ja ISO 14001 (ympäristöjärjestelmä). Valitsimme nämä sertifioinnit, koska välitämme ympäristöstä, minkä vuoksi ostamme esimerkiksi palvelimiimme erityisen energiatehokkaita suorittimia. Myöhemmin, vuonna 2013, lisäsimme ISO 27001(tietoturvallisuuden hallintajärjestelmä), eli tietoturvaan keskittyvä ISO. Tämä TÜV SÜD:n myöntämä ISO 27001 -sertifiointi keskittyy järjestelmälliseen lähestymistapaan luottamuksellisten tietojen turvallisuuden hallinnassa ja kattaa työntekijät, prosessit, IT-järjestelmät ja jopa yrityksen strategian.

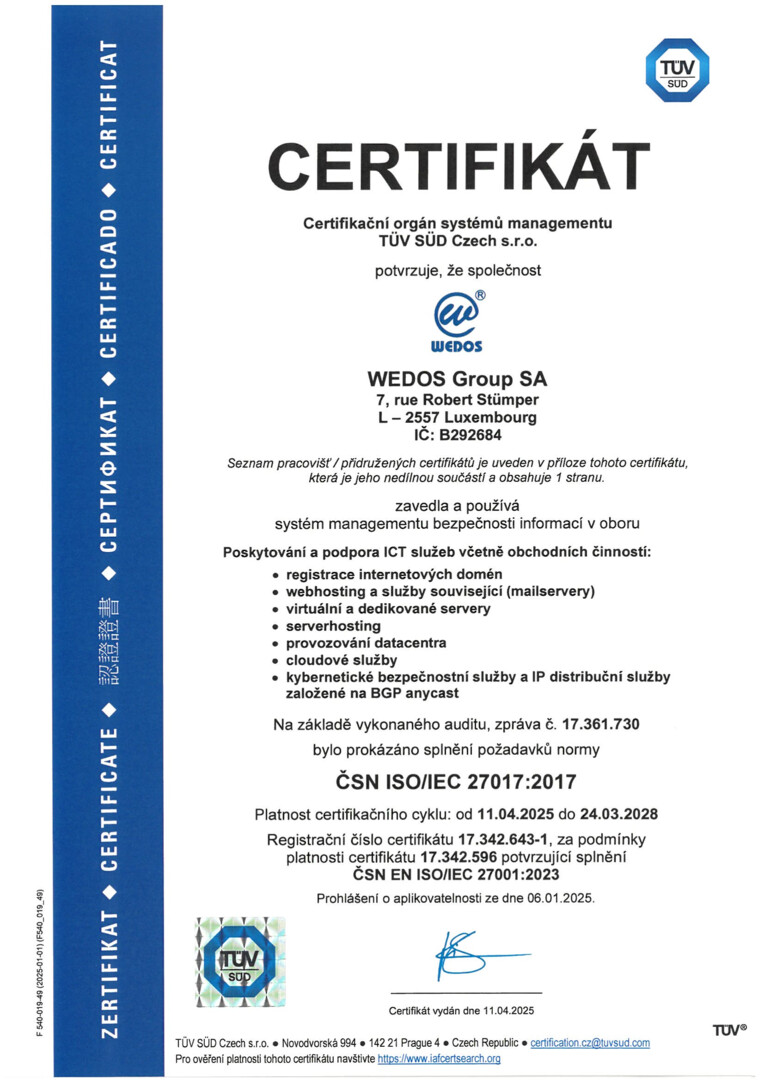
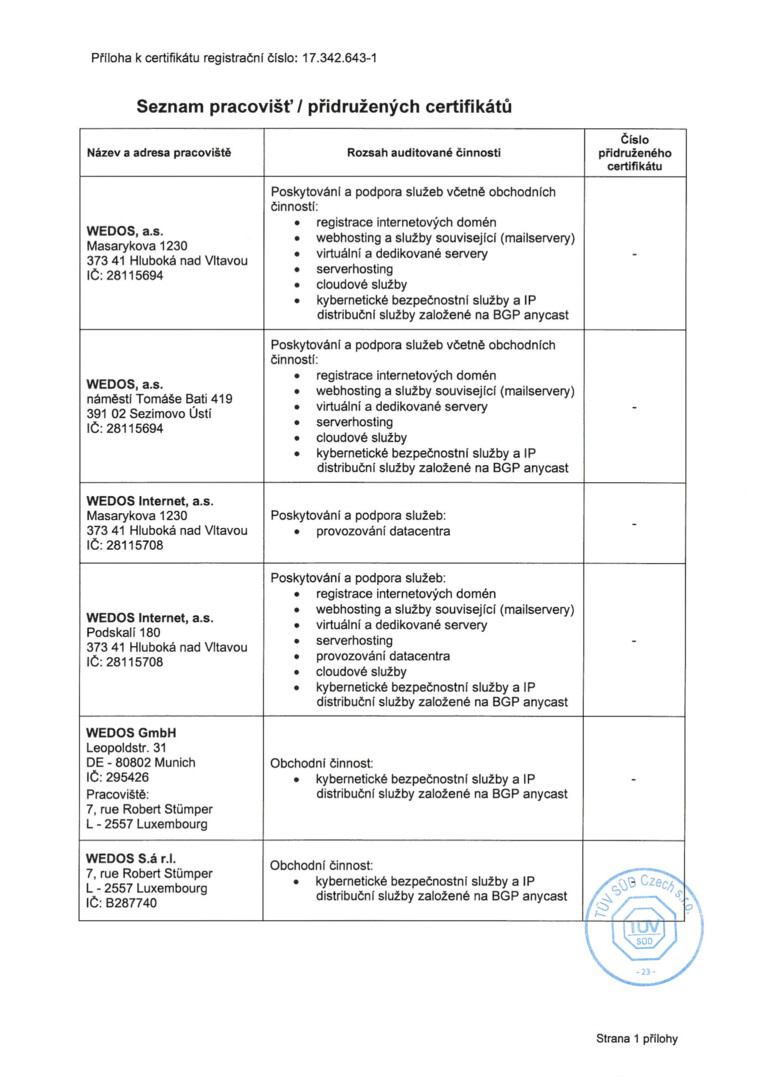
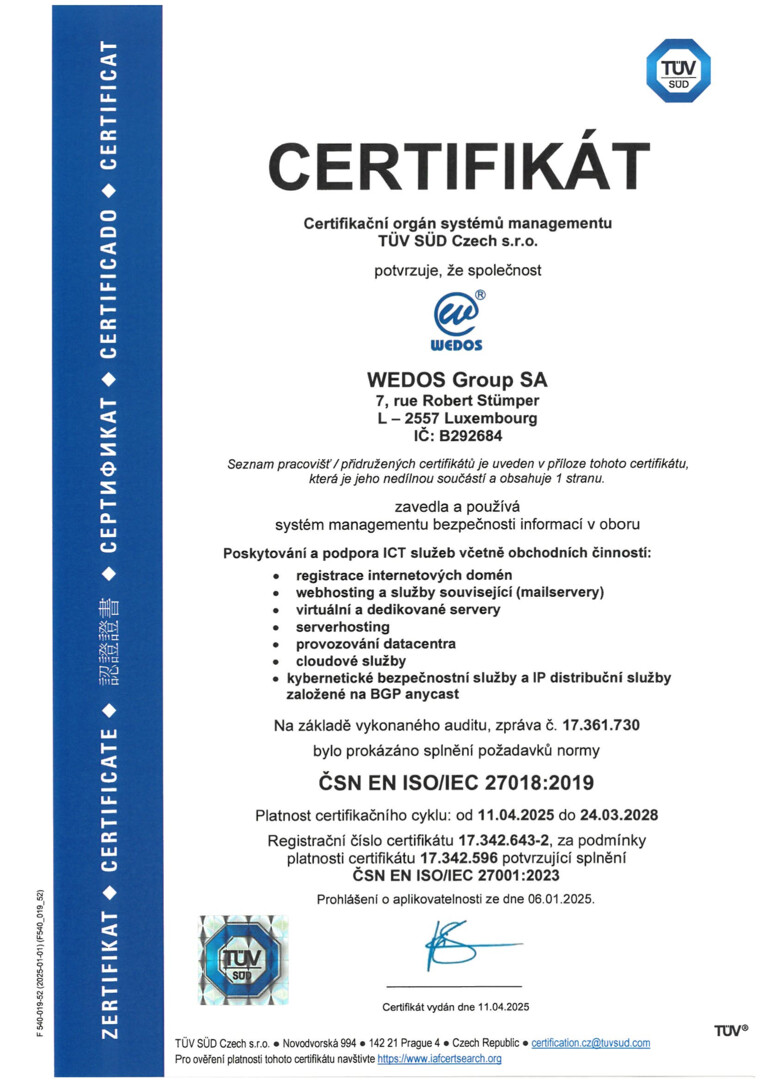
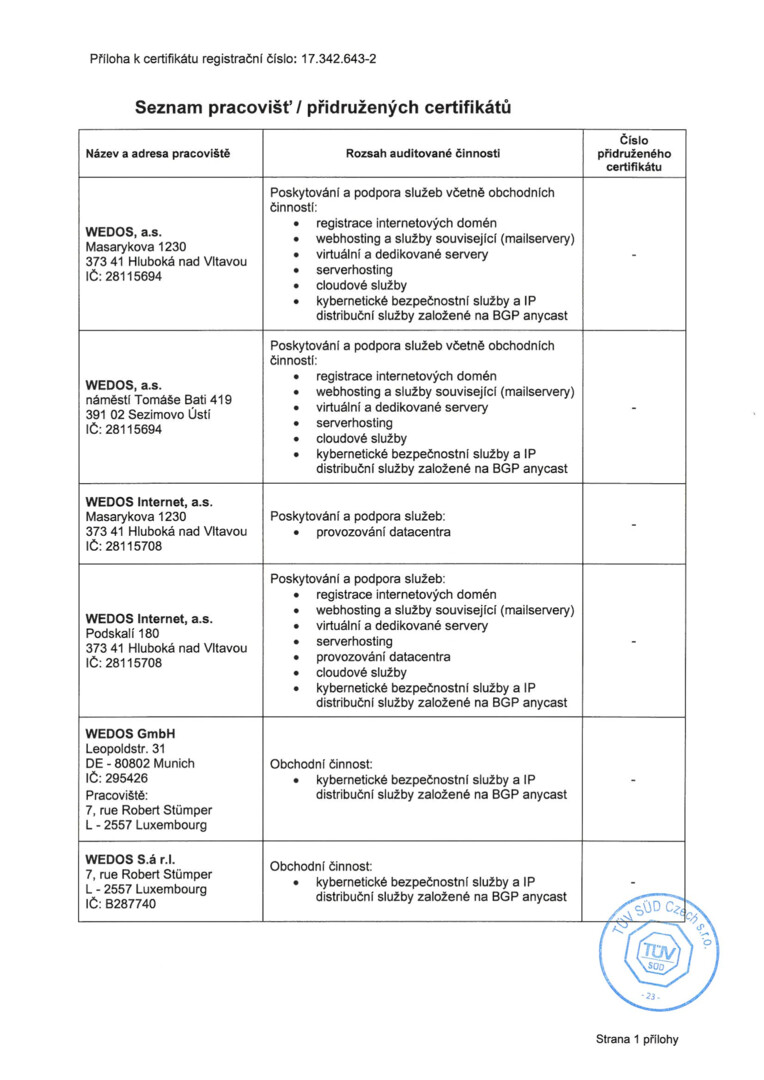
Yhtenä harvoista yrityksistä Tšekissä hankimme vuoden 2021 alussa kaksi muuta tärkeää sertifiointia. Ne ovat ISO 27017 (käytäntökokoelma pilvipalvelujen tietoturvakontrolleille) ja ISO 27018 (käytäntökokoelma henkilötietojen suojaamiseksi julkisissa pilvipalveluissa). Molemmat sertifioinnit täydentävät ISO 27001 -standardia ja keskittyvät pilvipalveluihin.
iso min 4

ISO 9001

Tuo vakaan ja tasaisen laadun tarjottaviin palveluihin.
Koko yritys ja kaikki sen prosessit perustuvat lainsäädännön noudattamiseen.
Kaikki yrityksen prosessit ja toiminnot noudattavat ennalta määriteltyihin sääntöihin perustuvaa järjestystä.
Meillä on ennaltaehkäisevät toimenpiteet tarjoamiemme palvelujen vikojen ja katkosten välttämiseksi. 

ISO 14001

Osoittaa myönteisen suhtautumisemme ympäristöön.
Suhtaudumme yrityksessämme vakavasti ympäristönsuojeluun ja ympäristövahinkojen ehkäisyyn.
Kaikella toiminnallamme pyrimme minimoimaan toimintamme vaikutukset ympäristöön.
Estämme kaikki ympäristövahingot.

ISO 27001

Tämä sertifiointi osoittaa, että osaamme järjestelmällisesti tunnistaa tietoturvariskit ja minimoida ne.
Meillä on toiminnan jatkuvuuden hallintasuunnitelmat ihmisen tai luonnon aiheuttamien hätätilanteiden varalta.
Suojaamme luottamukselliset tiedot paremmin ja vähennämme hakkerihyökkäysten riskiä.
Selviydymme hyökkäyksen seurauksista nopeammin ja parannamme järjestelmiemme kykyä selvitä hätätilanteiden seurauksista.
Olemme ottaneet käyttöön jäsennellyn ja maailmanlaajuisesti tunnustetun tietoturvamenetelmän.
Noudatamme lakisääteisiä ja sopimusperusteisia vaatimuksia.

ISO 27017

Määrittelee roolit ja vastuut pilviympäristössä.
Varmistaa selkeät ja turvalliset säännöt kaikkien tietojen poistamiselle pilvestä.
Varmistaa säännöt asiakkaiden palvelujen erottamiselle virtuaaliympäristössä.
Määrittelee sekä ohjelmiston (pilven) että laitteiston (fyysisen) turvallisuuden.
Määrittelee, miten pilvipalveluja valvotaan.

ISO 27018

Tarjoaa korkeamman turvallisuuden henkilötiedoille ja informaatiolle.
Takaa läpinäkyvyyden henkilötietojen käytössä.
Asettaa säännöt tietojen siirtämiselle alihankkijoille.
Noudattaa kaikkia lakisääteisiä standardeja.

Siirry ylös