Sertifikatai

Sertifikavimas pagal ISO standartus yra garantija, kad mūsų įmonė laikosi tam tikrų taisyklių (tiek įstatymų, tiek vidaus standartų ir reglamentų). Savo procedūrų nekeičiame užsigeidę, o laikomės procesų, kurie garantuoja nuolatinę klientams teikiamų paslaugų kokybę.

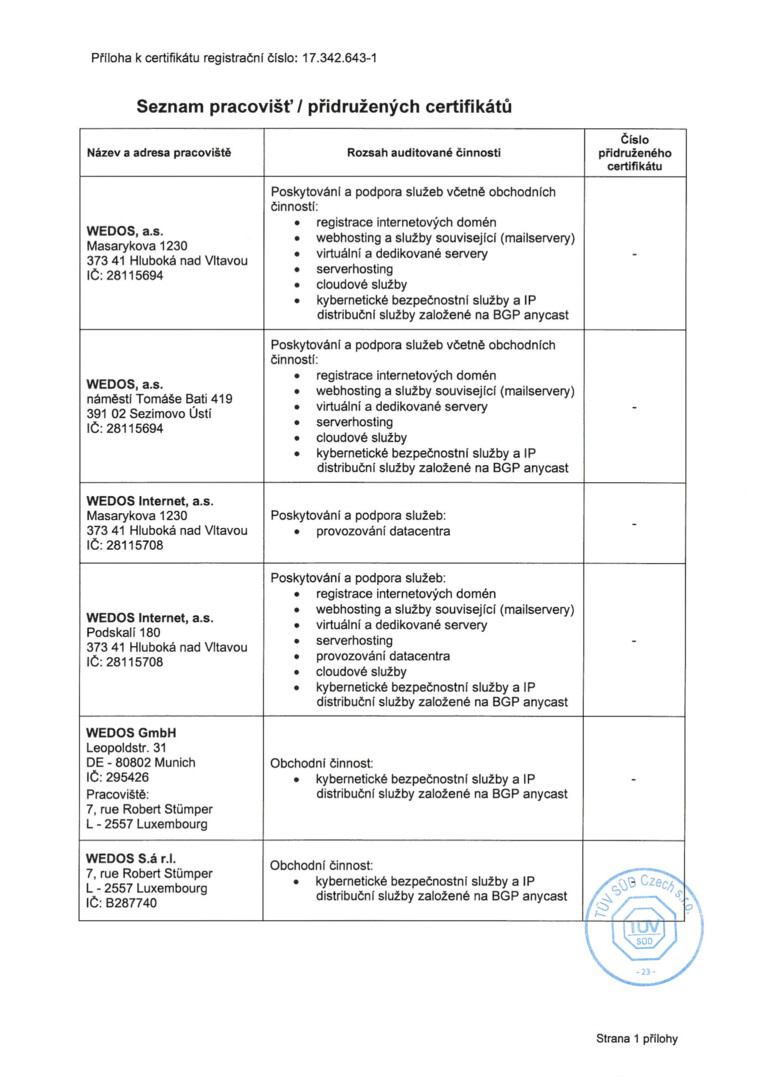
Vieni iš pirmųjų dar 2011 m. nusprendėme gauti sertifikatus ISO 9001 (kokybės vadybos sistema) ir ISO 14001 (aplinkos apsaugos vadybos sistema). Šiuos sertifikatus pasirinkome todėl, kad mums rūpi aplinka – būtent dėl to, pavyzdžiui, savo serveriams perkame specialius mažai energijos naudojančius procesorius. Vėliau, 2013 m., pridėjome ISO 27001(informacijos saugumo valdymo sistema), t. y. ISO, skirtą informacijos saugumui. Šis TÜV SÜD išduotas ISO 27001 sertifikatas orientuotas į sisteminį konfidencialios informacijos saugumo valdymą, apimantį darbuotojus, procesus, IT sistemas ir net įmonės strategiją.

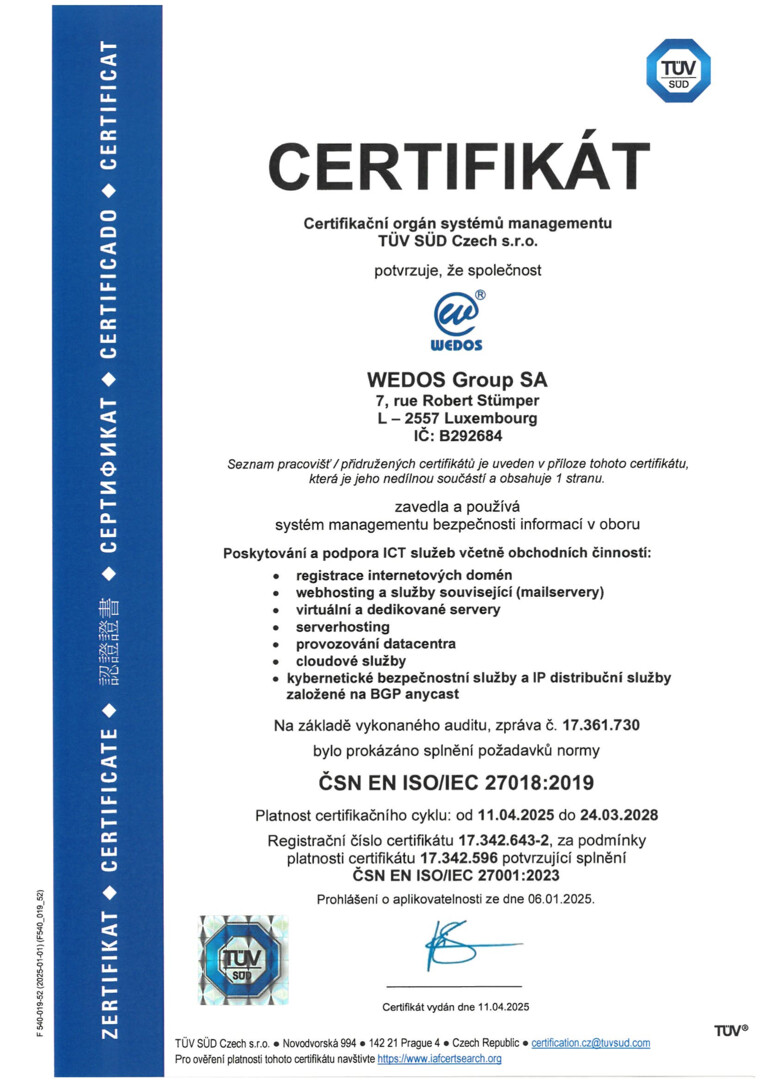
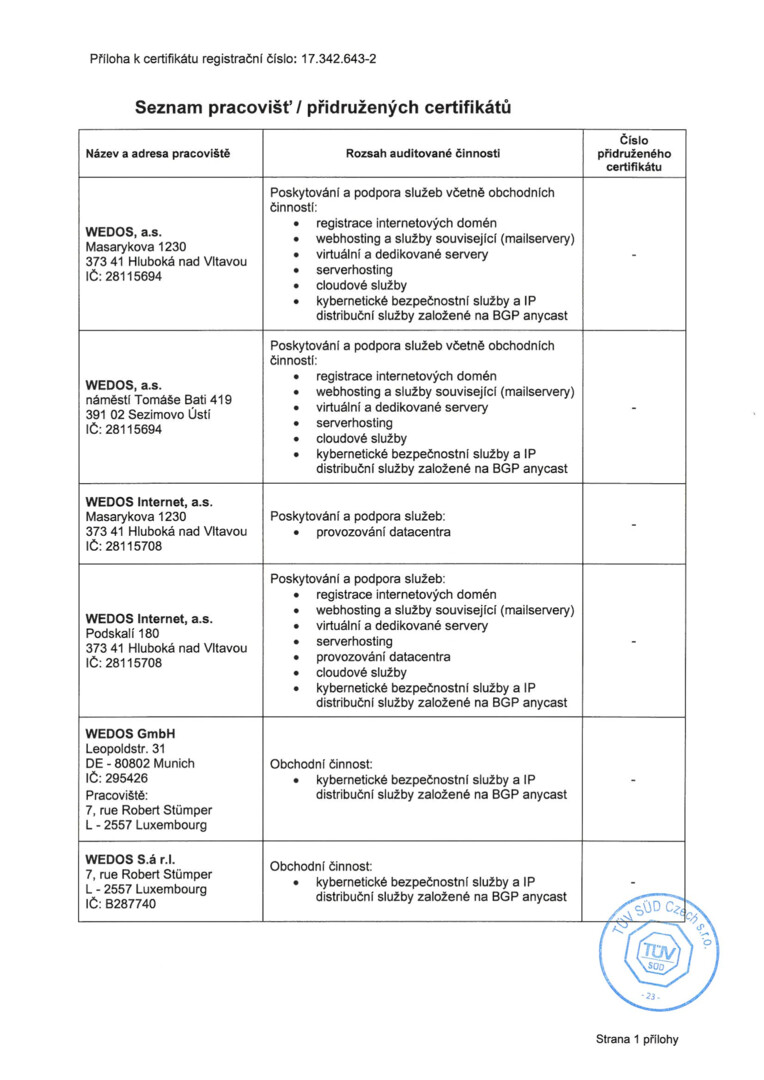
Kaip viena iš nedaugelio įmonių Čekijoje, 2021 m. pradžioje gavome dar du svarbius sertifikatus. Tai ISO 27017 (praktikos rinkinys informacijos saugumo kontrolėms debesijos paslaugose) ir ISO 27018 (praktikos rinkinys asmens duomenų apsaugai viešuosiuose debesyse). Abu sertifikatai papildo ISO 27001 ir yra skirti debesijos paslaugoms.
iso min 4

ISO 9001

Užtikrina stabilią ir nuolatinę teikiamų paslaugų kokybę.
Visa įmonė ir visi jos procesai remiasi teisės normų laikymusi.
Visi įmonės procesai ir veiklos vyksta tvarka, pagrįsta iš anksto nustatytomis taisyklėmis.
Taikome prevencines priemones, kad išvengtume teikiamų paslaugų defektų ir sutrikimų. 

ISO 14001

Parodo mūsų teigiamą požiūrį į aplinką.
Mūsų įmonėje rimtai vertiname aplinkos apsaugą ir žalos aplinkai prevenciją.
Visi mūsų veiksmai siekia sumažinti mūsų veiklos poveikį aplinkai.
Užkertame kelią bet kokiai žalai aplinkai.

ISO 27001

Šis sertifikatas parodo, kad gebame sistemingai nustatyti informacijos saugumo rizikas ir jas sumažinti.
Turime veiklos tęstinumo valdymo planus ekstremalioms situacijoms, kurias sukelia žmogus ar gamta.
Geriau apsaugome konfidencialią informaciją ir mažiname programišių atakų riziką.
Greičiau susidorojame su atakos padariniais ir geriname savo sistemų gebėjimą įveikti ekstremalių situacijų padarinius.
Įdiegėme struktūruotą ir pasaulyje pripažintą informacijos saugumo metodiką.
Atitinkame teisės aktų ir sutartinius reikalavimus.

ISO 27017

Apibrėžia vaidmenis ir atsakomybę debesijos aplinkoje.
Užtikrina aiškias ir saugias taisykles visiems duomenims iš debesijos pašalinti.
Užtikrina klientų paslaugų atskyrimo virtualioje aplinkoje taisykles.
Apibrėžia ir programinės įrangos (debesijos), ir aparatinės įrangos (fizinį) saugumą.
Apibrėžia, kaip stebimos debesijos paslaugos.

ISO 27018

Užtikrina didesnį asmens duomenų ir informacijos saugumą.
Garantuoja skaidrumą naudojant asmens duomenis.
Nustato duomenų perdavimo subrangovams taisykles.
Atitinka visas teisės normas.

Į viršų