Vottanir

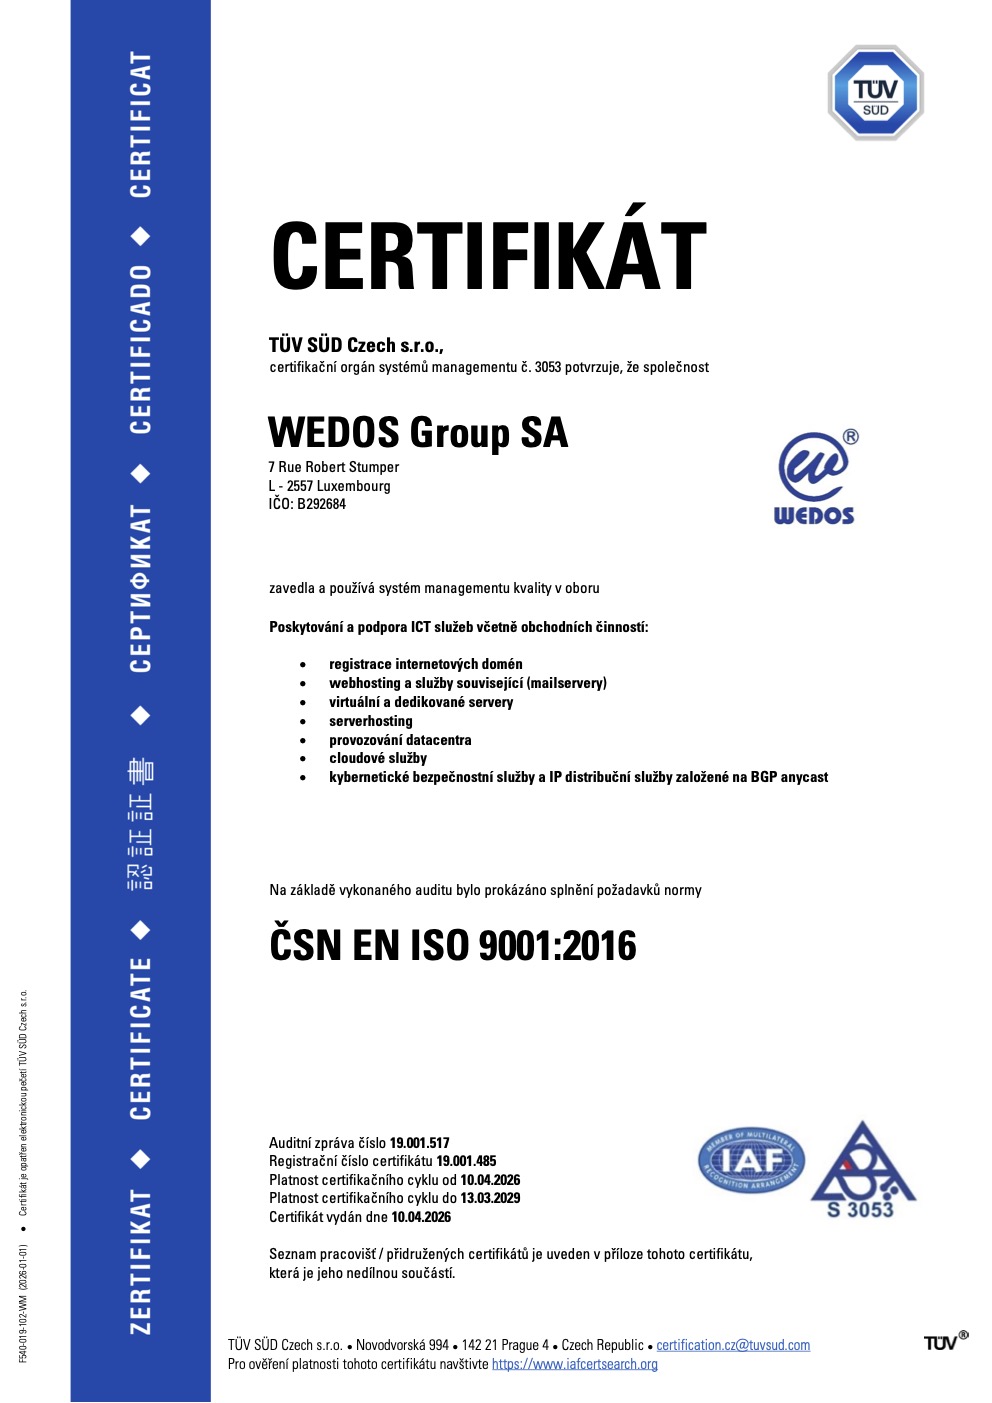
Vottun samkvæmt ISO-stöðlum er trygging fyrir því að fyrirtækið okkar fylgi ákveðnum reglum (hvort sem um er að ræða lög eða innri staðla og reglur). Við breytum ekki verklagi okkar að geðþótta heldur fylgjum ferlum sem tryggja jöfn gæði þeirrar þjónustu sem við veitum viðskiptavinum okkar.

Fyrst allra ákváðum við þegar árið 2011 að afla vottananna ISO 9001 (gæðastjórnunarkerfi) og ISO 14001 (umhverfisstjórnunarkerfi). Við völdum þessar vottanir af því að okkur er annt um umhverfið og þess vegna kaupum við til dæmis sérstaka orkusparandi örgjörva í netþjónana okkar. Síðar, árið 2013, bættum við við ISO 27001(stjórnkerfi upplýsingaöryggis), þ.e. ISO sem beinist að upplýsingaöryggi. Þessi ISO 27001 vottun frá TÜV SÜD beinist að kerfisbundinni nálgun við stjórnun á öryggi trúnaðarupplýsinga og nær til starfsfólks, ferla, upplýsingakerfa og jafnvel stefnu fyrirtækisins.

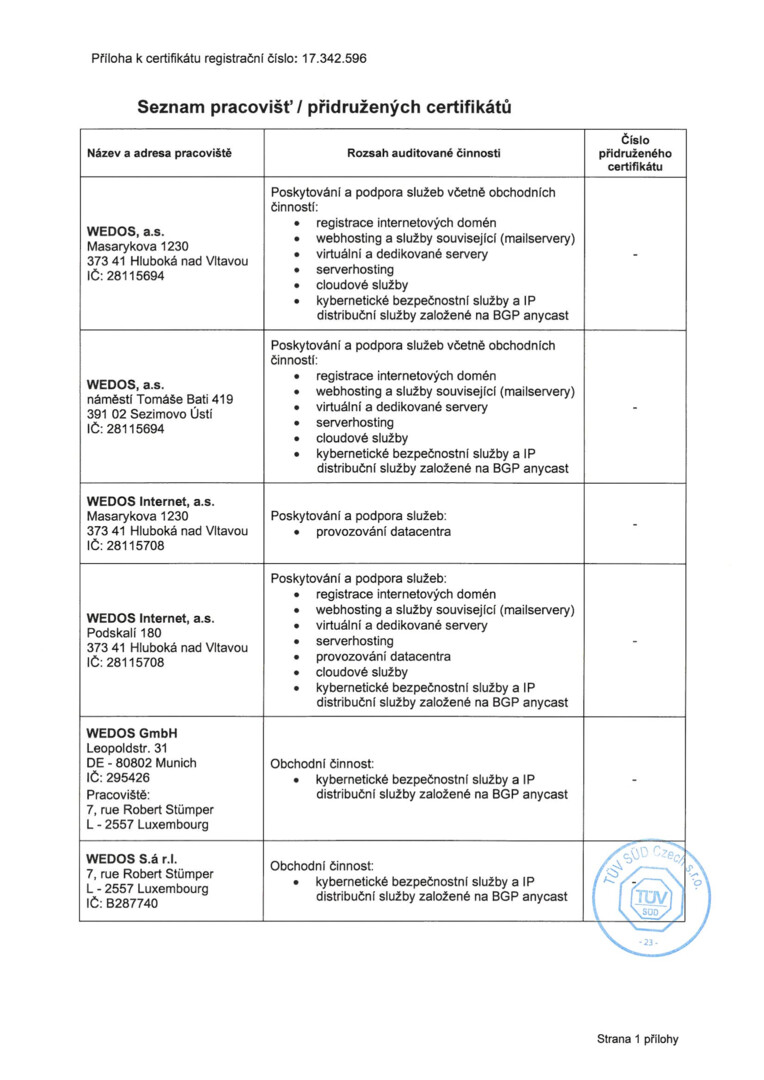
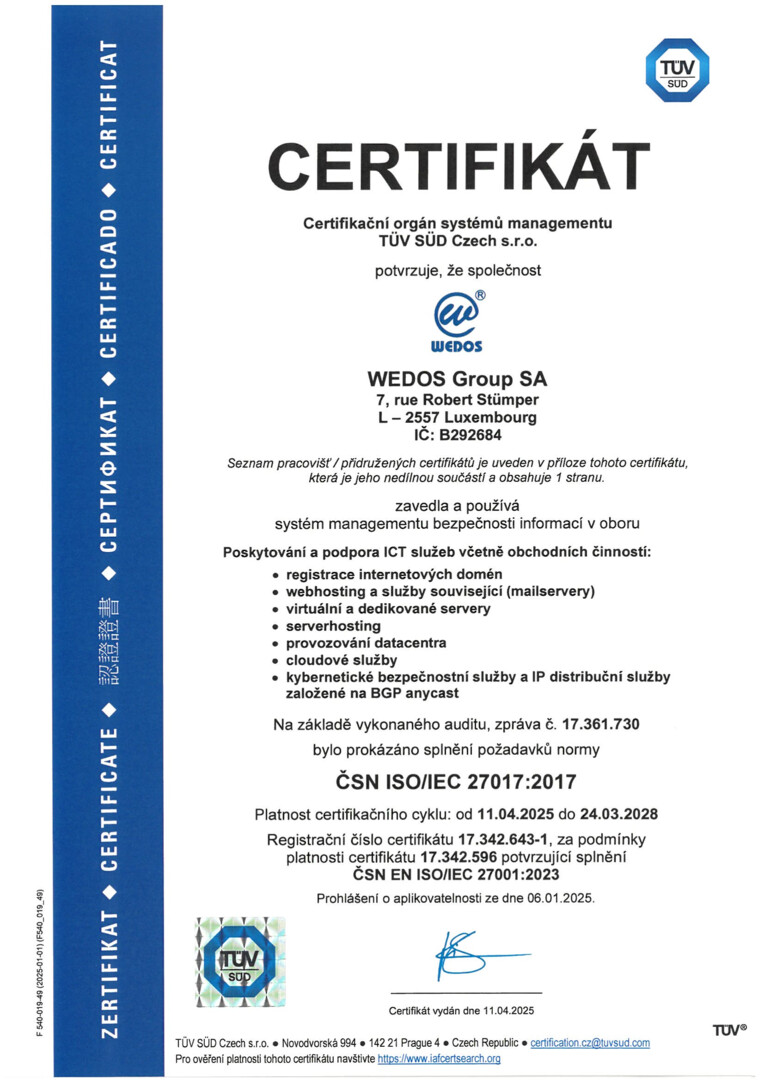
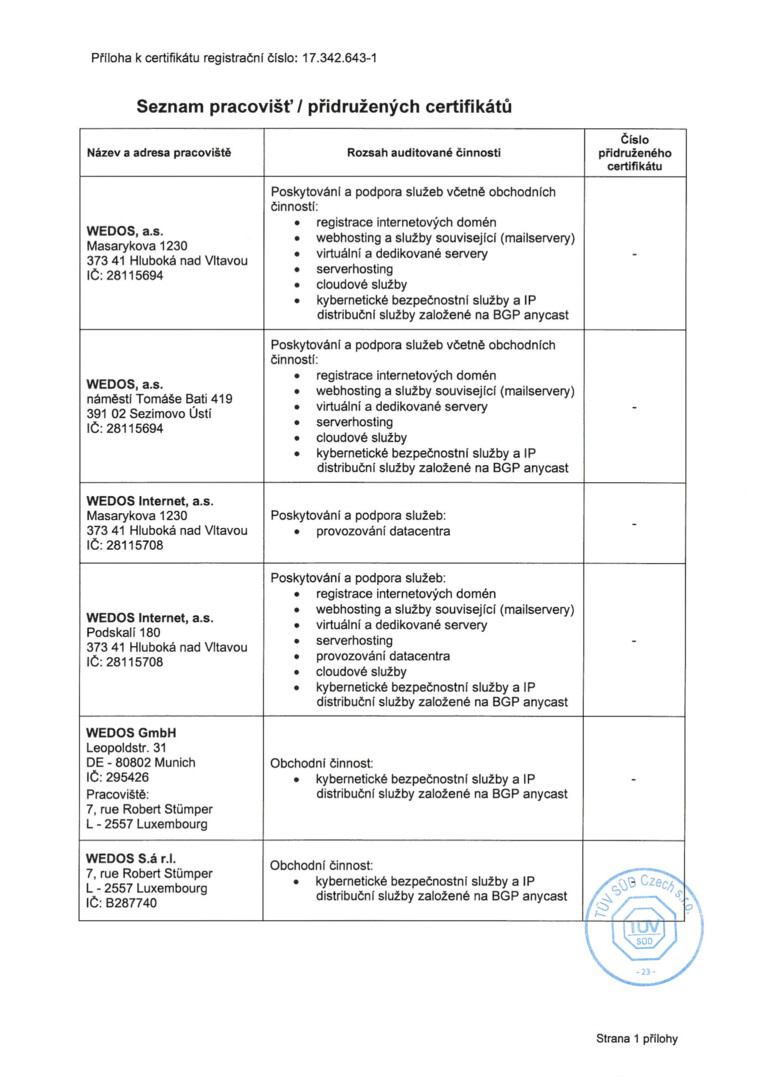
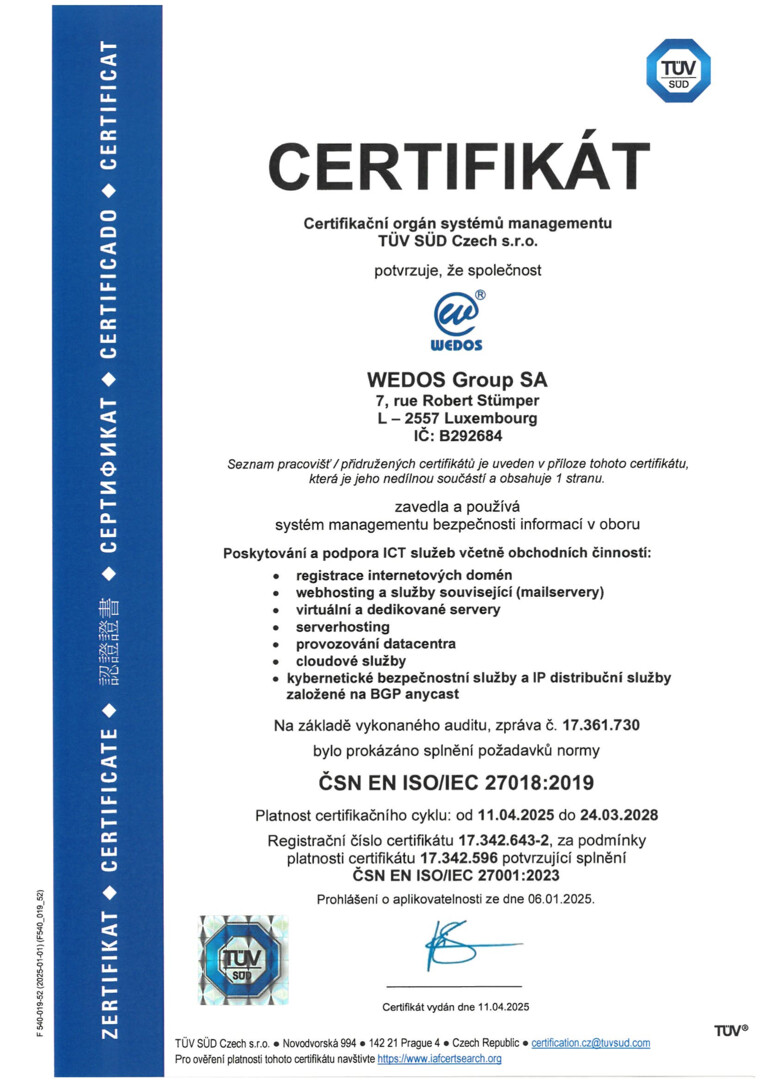
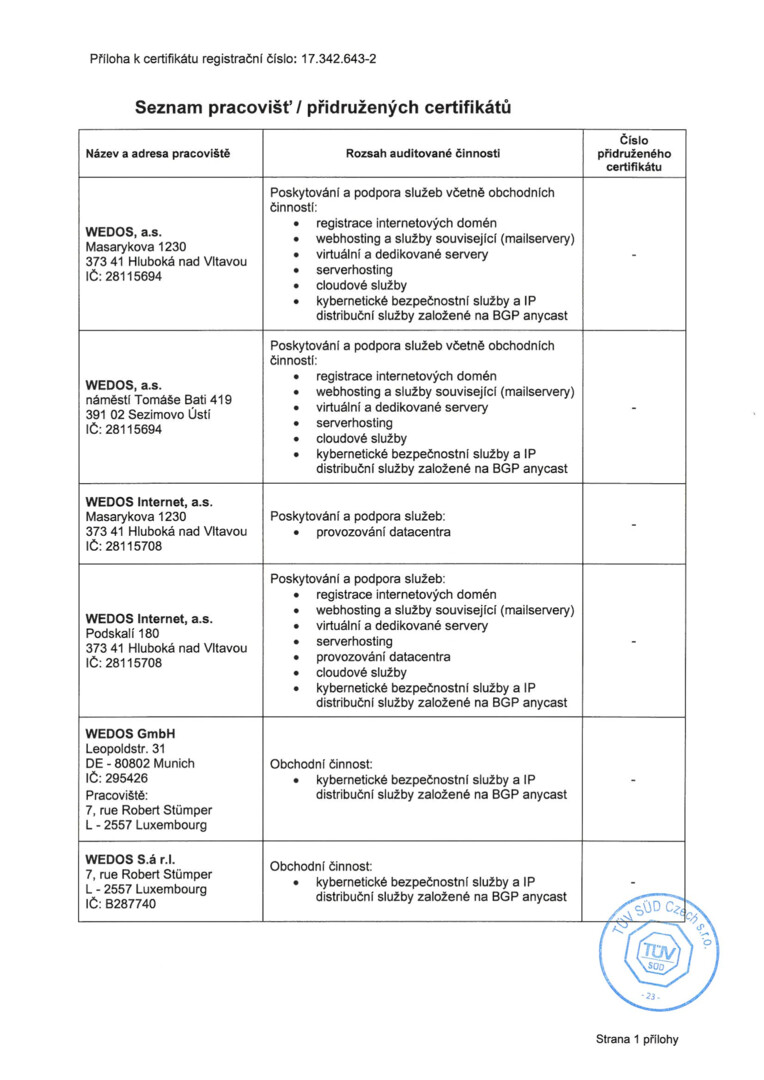
Sem eitt af fáum fyrirtækjum í Tékklandi fengum við í byrjun árs 2021 tvær mikilvægar vottanir til viðbótar. Það eru ISO 27017 (safn starfshátta fyrir upplýsingaöryggisstýringar í skýjaþjónustu) og ISO 27018 (safn starfshátta til verndar persónugreinanlegum upplýsingum í opinberum skýjum). Báðar vottanirnar útvíkka ISO 27001 og beinast að skýjaþjónustu.
iso min 4

ISO 9001

Skilar stöðugum og jöfnum gæðum þeirrar þjónustu sem veitt er.
Allt fyrirtækið og öll ferli þess byggja á því að farið sé að lagalegum stöðlum.
Öll ferli og starfsemi innan fyrirtækisins fylgja röð sem byggir á fyrirfram skilgreindum reglum.
Við höfum fyrirbyggjandi ráðstafanir til að koma í veg fyrir galla og rekstrartruflanir í þjónustunni sem við veitum. 

ISO 14001

Sýnir jákvætt viðhorf okkar til umhverfisins.
Við tökum umhverfisvernd og forvarnir gegn umhverfisspjöllum alvarlega í fyrirtækinu okkar.
Allar aðgerðir okkar miða að því að lágmarka áhrif starfsemi okkar á umhverfið.
Við komum í veg fyrir hvers kyns skaða á umhverfinu.

ISO 27001

Þessi vottun sýnir að við getum kerfisbundið greint áhættu í upplýsingaöryggi og lágmarkað hana.
Við höfum áætlanir um samfelldan rekstur vegna neyðarástands af völdum manna eða náttúru.
Við erum með betri vernd trúnaðarupplýsinga og drögum úr hættu á tölvuárásum.
Við getum brugðist hraðar við afleiðingum árásar og bætum getu kerfa okkar til að yfirstíga afleiðingar neyðarástands.
Við höfum innleitt skipulagða og alþjóðlega viðurkennda aðferðafræði í upplýsingaöryggi.
Við uppfyllum laga- og samningsbundnar kröfur.

ISO 27017

Skilgreinir hlutverk og ábyrgð í skýjaumhverfinu.
Tryggir skýrar og öruggar reglur um að fjarlægja öll gögn úr skýinu.
Tryggir reglur um aðskilnað þjónustu viðskiptavina í sýndarumhverfi.
Skilgreinir bæði hugbúnaðaröryggi (ský) og vélbúnaðaröryggi (líkamlegt).
Skilgreinir hvernig skýjaþjónusta er vöktuð.

ISO 27018

Veitir aukið öryggi fyrir persónuupplýsingar og aðrar upplýsingar.
Tryggir gagnsæi í notkun persónuupplýsinga.
Setur reglur um flutning gagna til undirverktaka.
Uppfyllir alla lagalega staðla.

Upp á topp