Sertifikaadid

Sertifitseerimine ISO standardite järgi on tagatis, et meie ettevõte järgib kindlaid reegleid (olgu selleks seadused või sisemised standardid ja eeskirjad). Me ei muuda oma töökorda suvaliselt, vaid järgime protsesse, mis tagavad klientidele osutatavate teenuste ühtlase kvaliteedi.

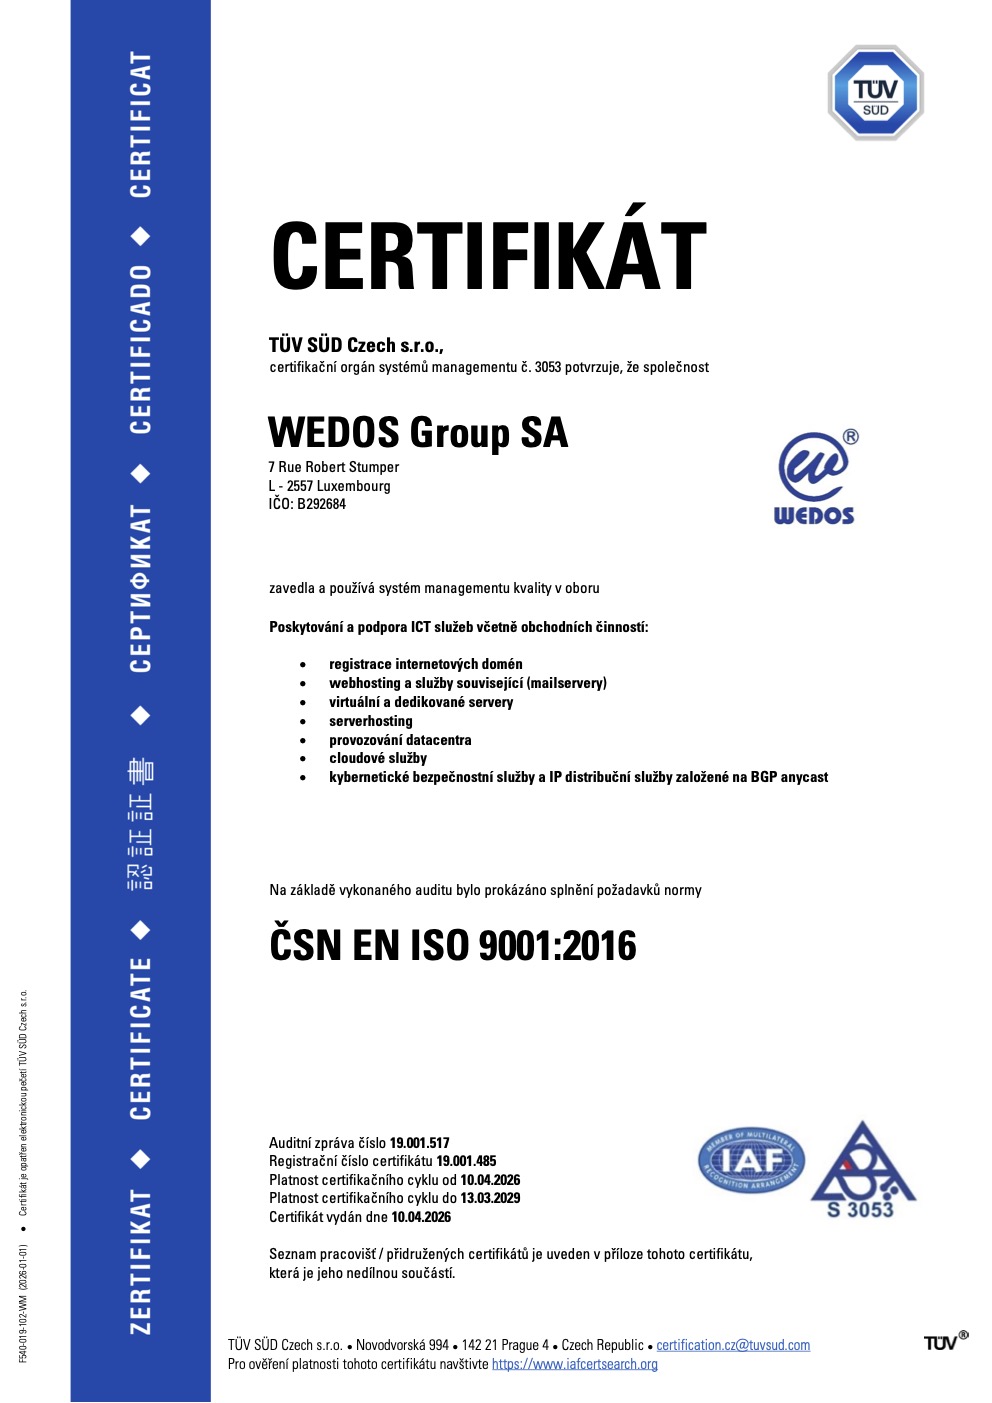
Esimestena otsustasime juba 2011. aastal omandada sertifikaadid ISO 9001 (kvaliteedijuhtimissüsteem) ja ISO 14001 (keskkonnajuhtimissüsteem). Valisime need sertifikaadid, sest hoolime keskkonnast, mistõttu ostame näiteks oma serveritele spetsiaalseid energiasäästlikke protsessoreid. Hiljem, 2013. aastal, lisasime ISO 27001(infoturbe halduse süsteem), st infoturbele keskenduva ISO. See TÜV SÜD-i ISO 27001 sertifikaat keskendub süstemaatilisele lähenemisele konfidentsiaalse teabe turvalisuse haldamisel, hõlmates töötajaid, protsesse, IT-süsteeme ja isegi ettevõtte strateegiat.

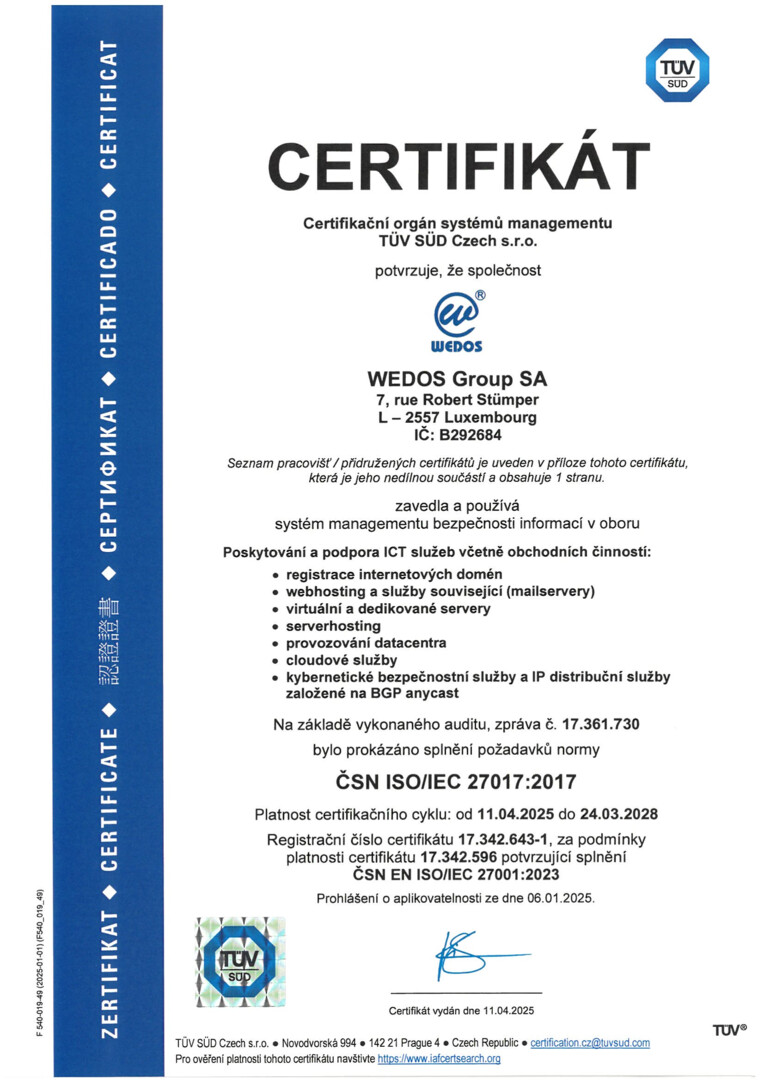
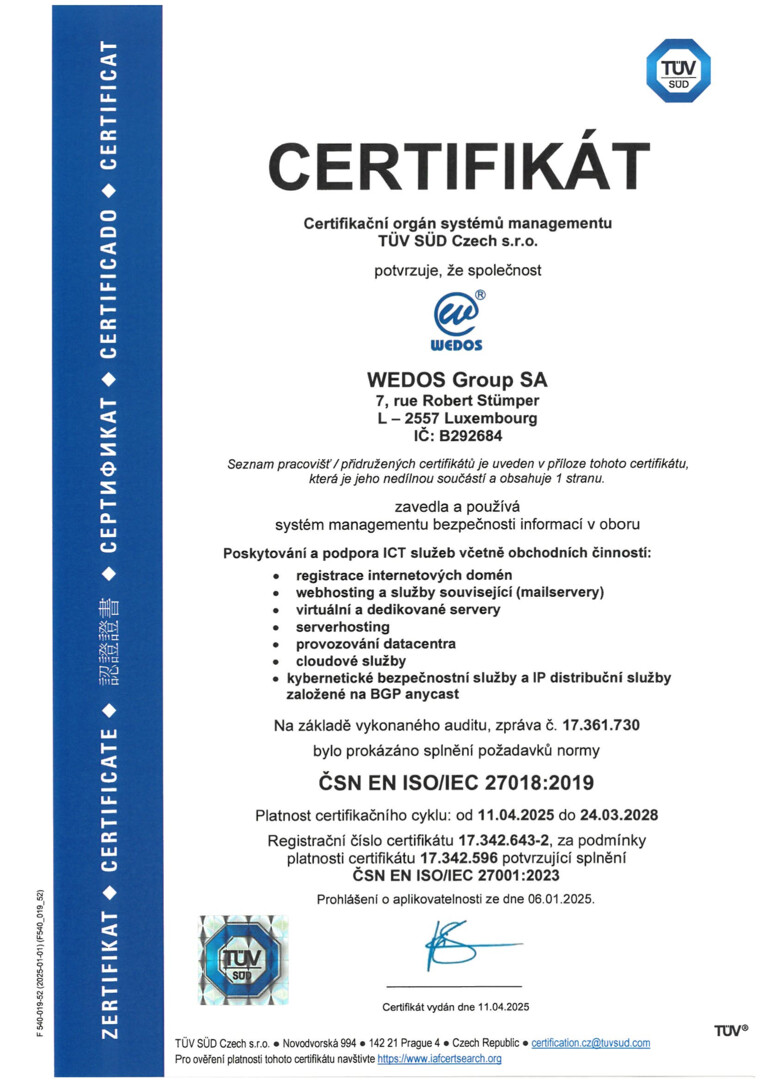
Ühena vähestest ettevõtetest Tšehhis omandasime 2021. aasta alguses veel kaks olulist sertifikaati. Need on ISO 27017 (tavade kogum pilveteenuste infoturbe meetmete jaoks) ja ISO 27018 (tavade kogum isikuandmete kaitsmiseks avalikes pilvedes). Mõlemad sertifikaadid laiendavad standardit ISO 27001 ja on suunatud pilveteenustele.
iso min 4

ISO 9001

Tagab osutatavate teenuste stabiilse ja ühtlase kvaliteedi.
Kogu ettevõte ja kõik selle protsessid on üles ehitatud õigusnormide järgimisele.
Kõik ettevõttesisesed protsessid ja tegevused järgivad eelnevalt kindlaks määratud reeglitel põhinevat korda.
Oleme kehtestanud ennetavad meetmed, et vältida vigu ja katkestusi meie osutatavates teenustes. 

ISO 14001

Näitab meie head suhtumist keskkonda.
Suhtume oma ettevõttes tõsiselt keskkonnakaitsesse ja keskkonnakahjude ennetamisse.
Kõik meie tegevused on suunatud sellele, et vähendada meie tegevuse mõju keskkonnale.
Ennetame igasugust keskkonnakahju.

ISO 27001

See sertifikaat tõendab, et suudame infoturberiske süstemaatiliselt tuvastada ja neid vähendada.
Meil on olemas talitluspidevuse plaanid inimeste või looduse põhjustatud eriolukordadeks.
Konfidentsiaalne teave on paremini kaitstud ja häkkerirünnakute risk on väiksem.
Suudame rünnaku tagajärgedega kiiremini toime tulla ja parandame oma süsteemide võimet eriolukordade tagajärgedest üle saada.
Oleme kehtestanud struktureeritud ja rahvusvaheliselt tunnustatud infoturbe metoodika.
Järgime õigusaktidest ja lepingutest tulenevaid nõudeid.

ISO 27017

Määratleb rollid ja vastutuse pilvekeskkonnas.
Tagab selged ja turvalised reeglid kõigi andmete eemaldamiseks pilvest.
Tagab reeglid klienditeenuste eraldamiseks virtuaalkeskkonnas.
Määratleb nii tarkvara (pilve) kui ka riistvara (füüsilise) turvalisuse.
Määratleb, kuidas pilveteenuseid jälgitakse.

ISO 27018

Tagab isikuandmete ja teabe kõrgema turvalisuse.
Tagab läbipaistvuse isikuandmete kasutamisel.
Kehtestab reeglid andmete edastamiseks alltöövõtjatele.
Vastab kõigile õigusnormidele.

Keri üles