Certyfikaty

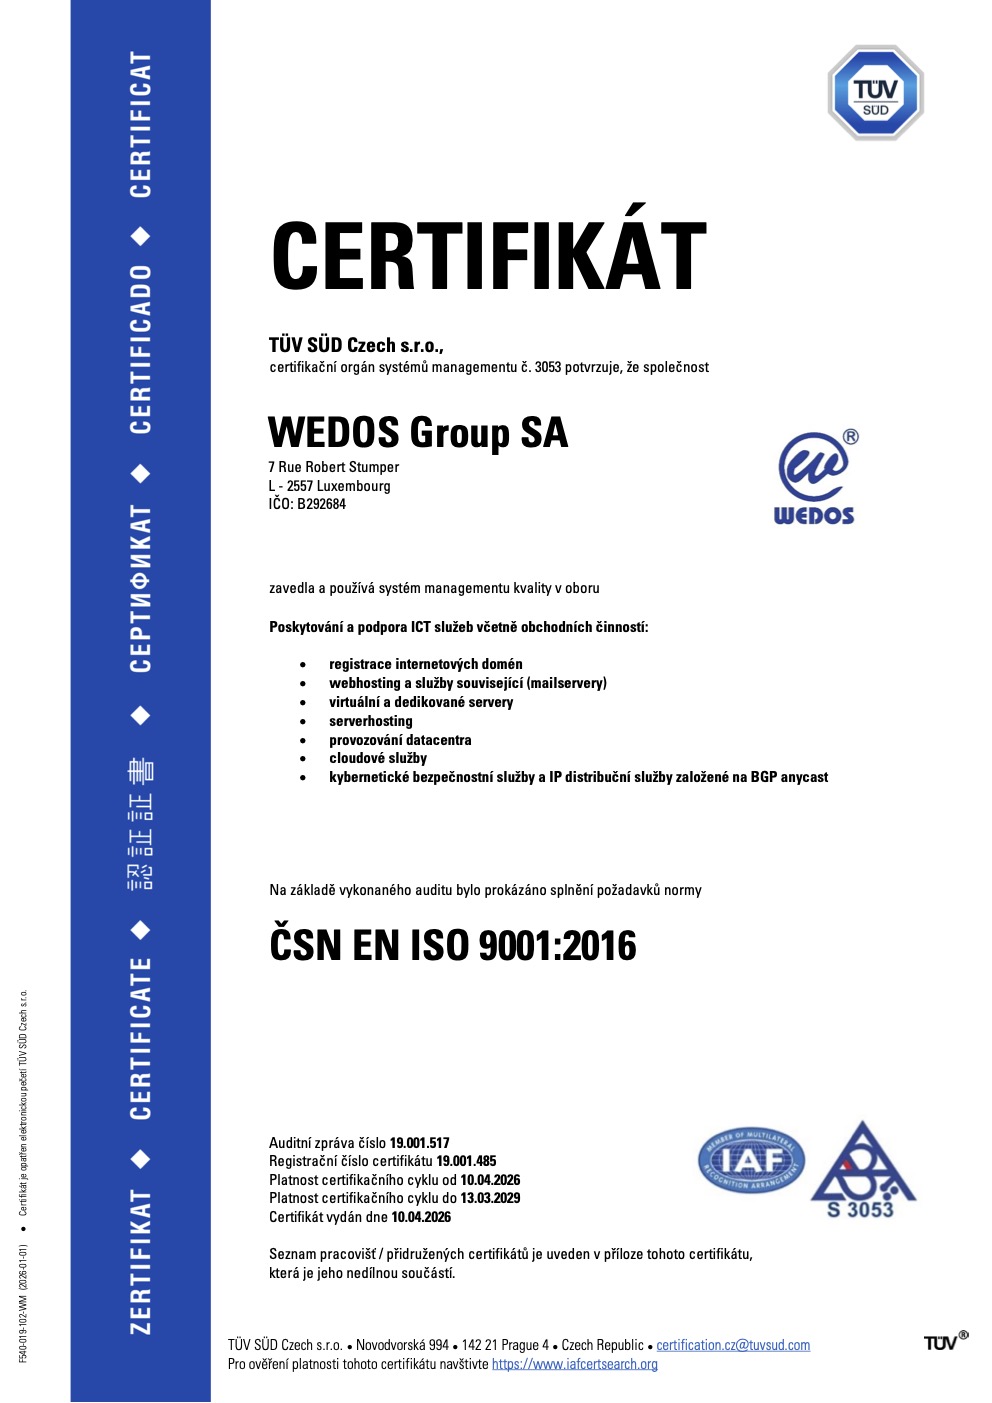
Certyfikacja zgodna z normami ISO jest gwarancją, że nasza firma przestrzega określonych zasad (czy to ustaw, czy wewnętrznych norm i przepisów). Nie zmieniamy naszych procedur pod wpływem chwili, lecz kierujemy się procesami, które gwarantują stałą jakość usług świadczonych naszym klientom.

Jako pierwsi zdecydowaliśmy się już w 2011 roku uzyskać certyfikaty ISO 9001 (system zarządzania jakością) oraz ISO 14001 (system zarządzania środowiskowego). Wybraliśmy te certyfikaty, ponieważ zależy nam na środowisku – dlatego na przykład kupujemy do naszych serwerów specjalne energooszczędne procesory. Później, w 2013 roku, doszedł ISO 27001(system zarządzania bezpieczeństwem informacji), czyli ISO skoncentrowane na bezpieczeństwie informacji. Ten certyfikat ISO 27001 od TÜV SÜD koncentruje się na systematycznym podejściu do zarządzania bezpieczeństwem informacji poufnych, obejmując pracowników, procesy, systemy IT, a nawet strategię firmy.

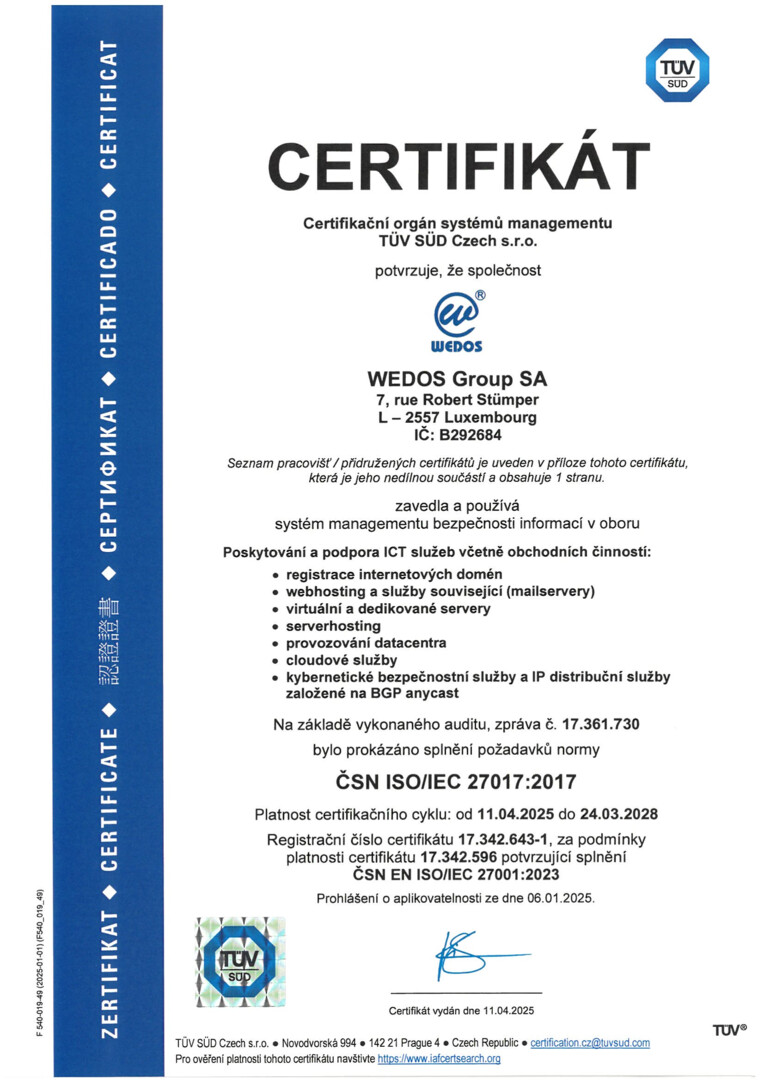
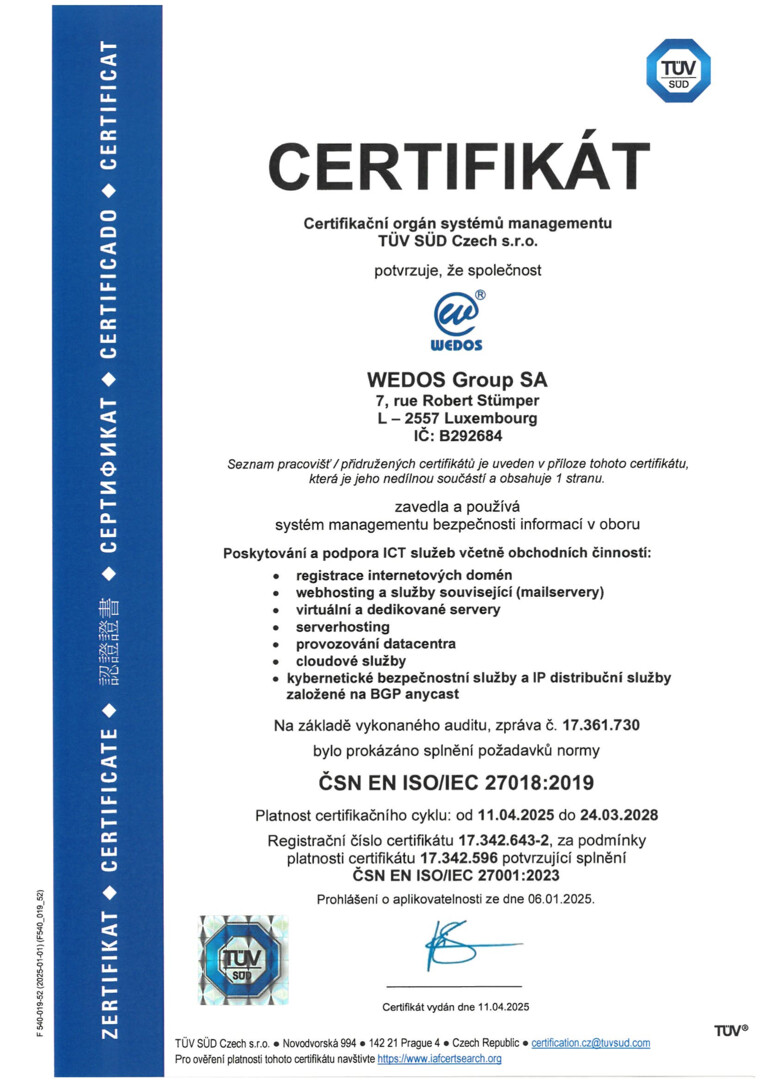
Jako jedna z niewielu firm w Czechach uzyskaliśmy na początku 2021 roku dwa kolejne ważne certyfikaty. Są to ISO 27017 (zbiór praktyk dotyczących kontroli bezpieczeństwa informacji dla usług chmurowych) oraz ISO 27018 (zbiór praktyk dotyczących ochrony danych osobowych w chmurach publicznych). Oba certyfikaty rozszerzają ISO 27001 i są ukierunkowane na usługi chmurowe.
iso min 4

ISO 9001

Przynosi ustabilizowaną i stałą jakość świadczonych usług.
Cała firma i wszystkie jej procesy opierają się na zgodności z normami prawnymi.
Wszystkie procesy i działania w firmie mają porządek oparty na z góry określonych zasadach.
Mamy wdrożone środki zapobiegawcze, aby unikać wad i awarii w świadczonych przez nas usługach. 

ISO 14001

Świadczy o naszym pozytywnym stosunku do środowiska.
W naszej firmie poważnie traktujemy ochronę środowiska i zapobieganie szkodom środowiskowym.
Wszystkie nasze działania zmierzają do minimalizowania wpływu naszej działalności na środowisko.
Zapobiegamy jakimkolwiek szkodom w środowisku.

ISO 27001

Ten certyfikat dowodzi, że potrafimy systematycznie identyfikować ryzyka bezpieczeństwa informacji i je minimalizować.
Mamy przygotowane plany ciągłości działania na wypadek sytuacji kryzysowych spowodowanych przez człowieka lub przyrodę.
Mamy lepszą ochronę informacji poufnych i zmniejszamy ryzyko ataków hakerskich.
Szybciej radzimy sobie ze skutkami ataku i poprawiamy zdolność naszych systemów do przezwyciężania skutków sytuacji kryzysowych.
Wprowadziliśmy ustrukturyzowaną i uznawaną na całym świecie metodykę bezpieczeństwa informacji.
Spełniamy wymagania prawne i umowne.

ISO 27017

Definiuje role i odpowiedzialność w środowisku chmurowym.
Zapewnia jasne i bezpieczne zasady usuwania wszystkich danych z chmury.
Zapewnia zasady oddzielania usług klientów w środowisku wirtualnym.
Definiuje zarówno bezpieczeństwo programowe (chmurowe), jak i sprzętowe (fizyczne).
Definiuje sposób monitorowania usług chmurowych.

ISO 27018

Zapewnia wyższe bezpieczeństwo danych osobowych i informacji.
Gwarantuje przejrzystość wykorzystywania danych osobowych.
Ustala zasady przekazywania danych podwykonawcom.
Jest zgodne ze wszystkimi normami prawnymi.

Przewiń do góry