Certifications

La certification selon les normes ISO est la garantie que notre société respecte certaines règles (qu’il s’agisse de lois ou de normes et règlements internes). Nous ne modifions pas nos procédures au gré des circonstances, mais suivons des processus qui garantissent une qualité constante des services que nous fournissons à nos clients.

Parmi les premiers, nous avons décidé dès 2011 d’obtenir les certifications ISO 9001 (système de management de la qualité) et ISO 14001 (système de management environnemental). Nous avons choisi ces certifications parce que nous nous soucions de l’environnement, et c’est pourquoi nous achetons par exemple des processeurs particulièrement économes en énergie pour nos serveurs. Plus tard, en 2013, nous avons ajouté ISO 27001(système de management de la sécurité de l’information), c’est-à-dire une ISO axée sur la sécurité de l’information. Cette certification ISO 27001 délivrée par TÜV SÜD porte sur une approche systématique de la gestion de la sécurité des informations confidentielles, couvrant les employés, les processus, les systèmes informatiques et même la stratégie de l’entreprise.

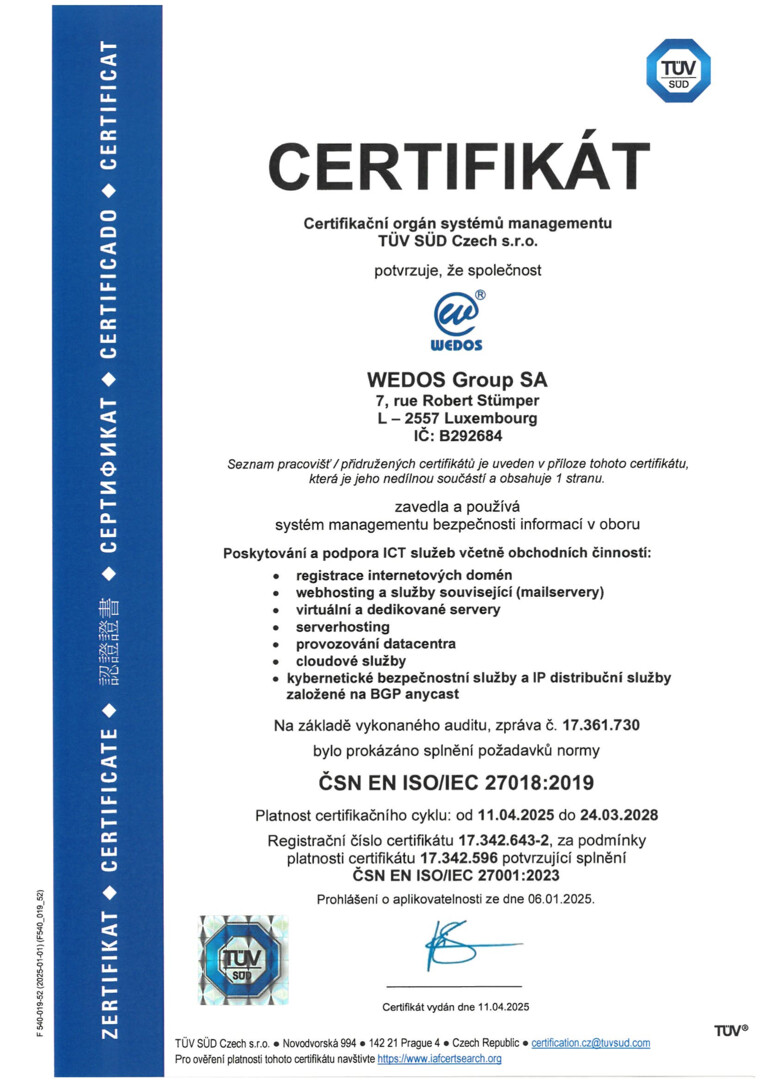
Parmi les rares entreprises de Tchéquie, nous avons obtenu deux autres certifications importantes au début de 2021. Il s’agit de ISO 27017 (un ensemble de pratiques pour les mesures de sécurité de l’information des services cloud) et ISO 27018 (un ensemble de pratiques pour la protection des données à caractère personnel dans les clouds publics). Les deux certifications étendent l’ISO 27001 et sont axées sur les services cloud.
iso min 4

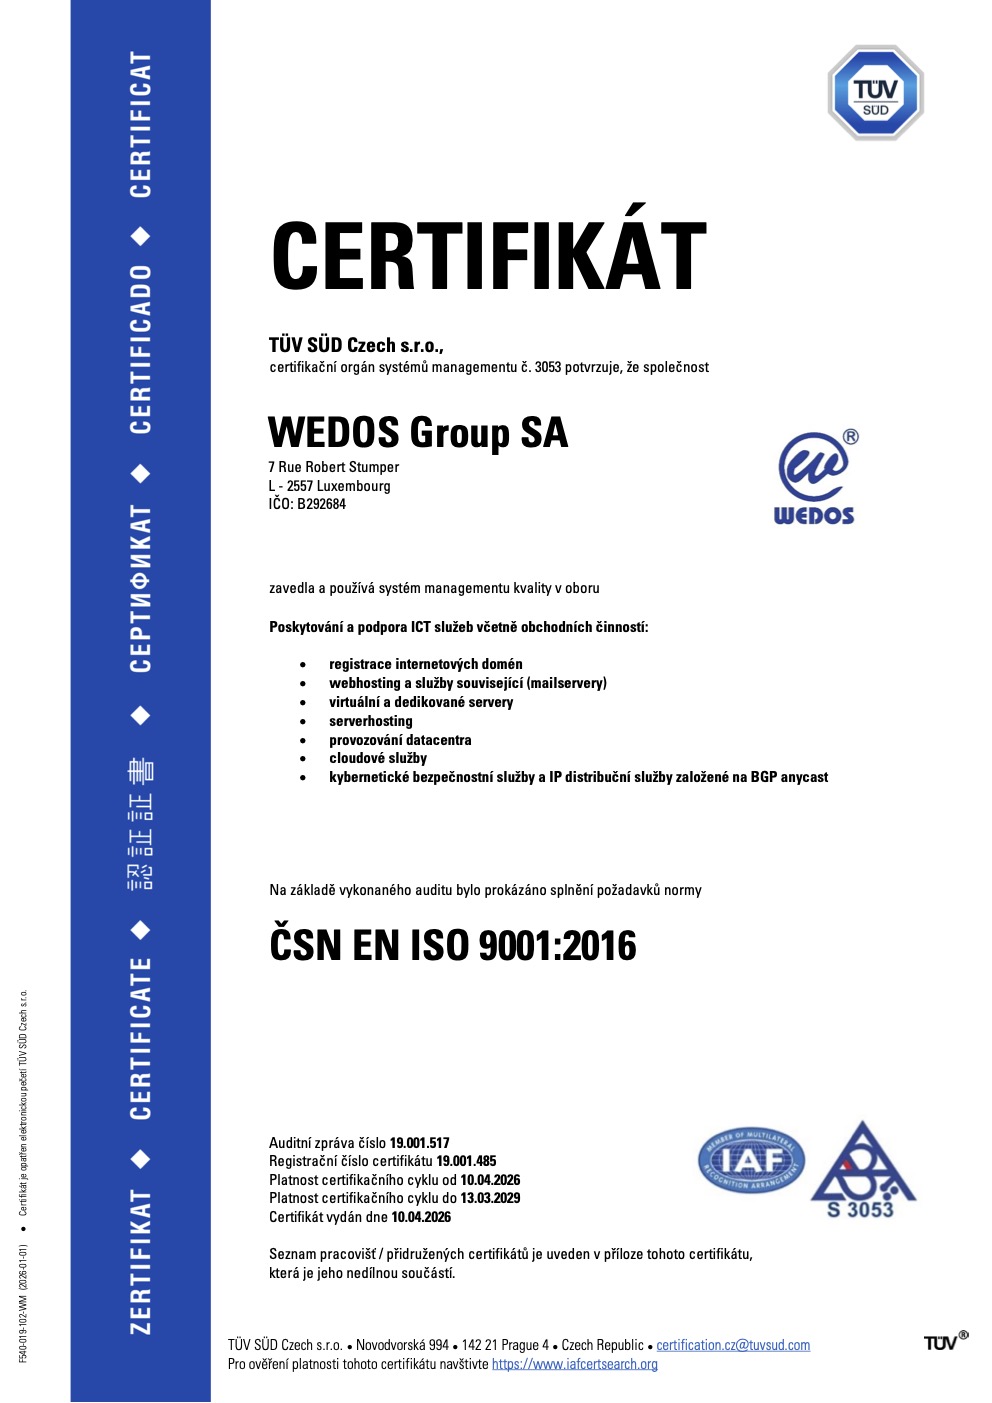
ISO 9001

Apporte une qualité stabilisée et constante des services fournis.
Toute l’entreprise et l’ensemble de ses processus reposent sur le respect des normes légales.
Tous les processus et activités au sein de l’entreprise suivent un ordre fondé sur des règles prédéfinies.
Nous avons mis en place des mesures préventives afin d’éviter les défaillances et les pannes des services que nous fournissons. 

ISO 14001

Démontre notre relation positive avec l’environnement.
Dans notre entreprise, nous prenons au sérieux la protection de l’environnement et la prévention des dommages environnementaux.
Toutes nos actions visent à minimiser l’impact de nos activités sur l’environnement.
Nous prévenons tout dommage à l’environnement.

ISO 27001

Cette certification démontre que nous savons identifier systématiquement les risques liés à la sécurité de l’information et les réduire au minimum.
Nous disposons de plans de continuité d’activité pour les situations d’urgence causées par l’homme ou par la nature.
Nous protégeons mieux les informations confidentielles et réduisons le risque d’attaques de pirates.
Nous faisons face plus rapidement aux conséquences d’une attaque et améliorons la capacité de nos systèmes à surmonter les conséquences des situations d’urgence.
Nous avons établi une méthodologie de sécurité de l’information structurée et reconnue dans le monde entier.
Nous sommes en conformité avec les exigences légales et contractuelles.

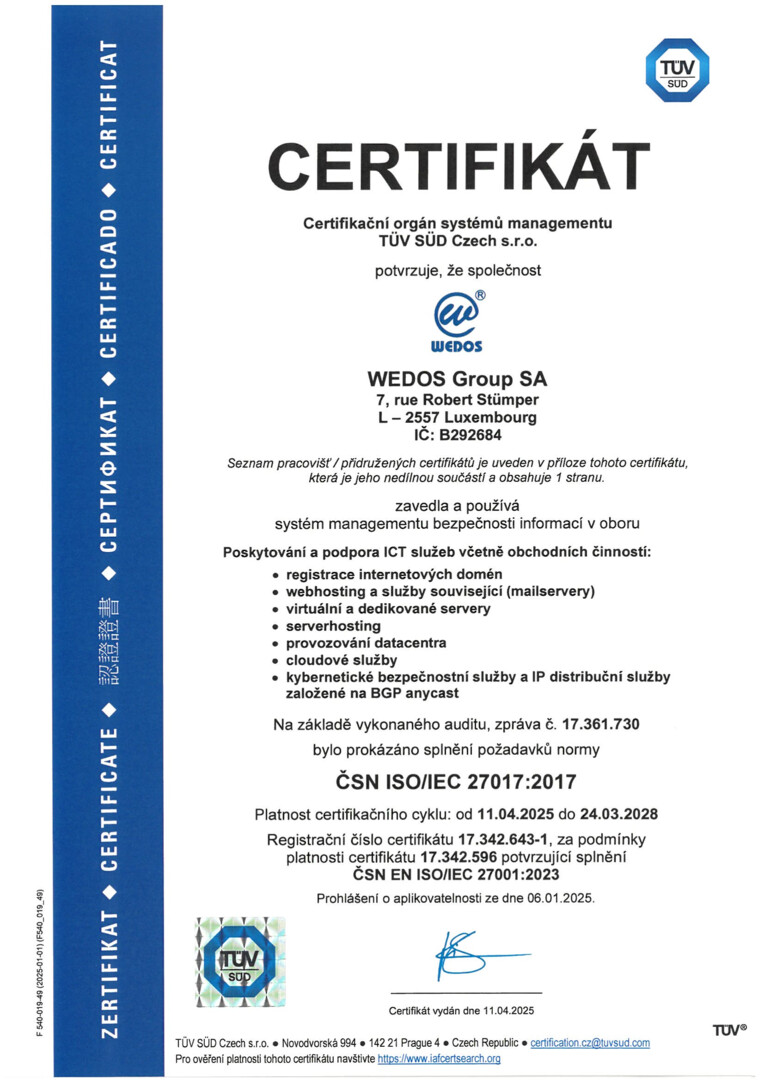
ISO 27017

Définit les rôles et les responsabilités dans l’environnement cloud.
Garantit des règles claires et sûres pour la suppression de toutes les données du cloud.
Garantit des règles de séparation des services des clients dans un environnement virtuel.
Définit à la fois la sécurité logicielle (cloud) et la sécurité matérielle (physique).
Définit la manière dont les services cloud sont surveillés.

ISO 27018

Offre une sécurité accrue des données et des informations personnelles.
Garantit la transparence de l’utilisation des données personnelles.
Fixe les règles de transfert des données aux sous-traitants.
Respecte toutes les normes légales.

Revenir en haut